


Realita Rp10 Ribu: Membedah Isu Dugaan Kebocoran Data Pribadi yang Dijual di Telegram
Key Takeaways
- Isu Bot Telegram: Maraknya isu dugaan penjualan data pribadi WNI (NIK, NPWP, hingga foto KTP) seharga Rp10.000-Rp40.000 di bot Telegram merupakan contoh nyata ancaman siber bagi individu dan ekosistem Perusahaan.
- Ancaman Keamanan Data: Data pribadi karyawan dan level eksekutif yang tersebar di publik menjadi pintu masuk peretas untuk melakukan Spear Phishing, CEO Fraud, dan mencuri akses internal Perusahaan.
- Mandat Hukum: Berdasarkan UU PDP No. 27 Tahun 2022, Perusahaan wajib menjamin perlindungan data dan terancam sanksi denda hingga 2% dari total pendapatan tahunan jika terjadi kelalaian.
- Langkah Preventif: Menjalankan vulnerability assessment secara berkala adalah langkah awal yang wajib dilakukan untuk mendeteksi celah keamanan sebelum dimanfaatkan oleh peretas.
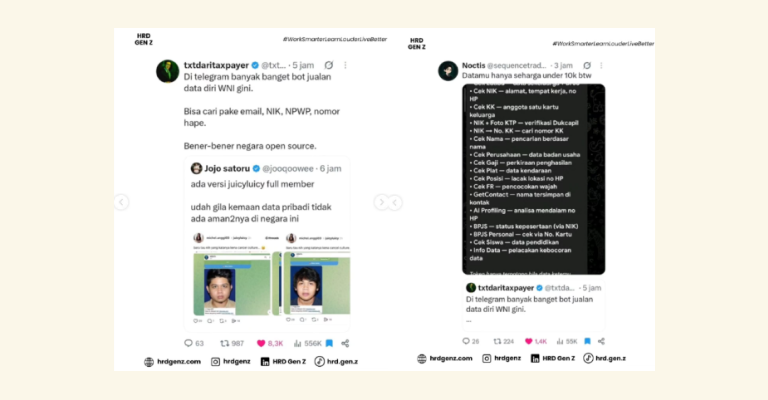
Masyarakat Indonesia baru baru ini dihebohkan oleh perbincangan hangat di media sosial mengenai kemunculan fitur otomatisasi berupa bot Telegram yang membawa isu dugaan penjualan data sensitif WNI secara instan. Hanya dengan membayar biaya langganan yang sangat terjangkau berkisar di bawah Rp10.000 atau Rp10.000 hingga Rp40.000 siapa pun diklaim dapat mengintip Nomor Induk Kependudukan (NIK), NPWP, foto KTP, nomor telepon, estimasi gaji, hingga data anggota kartu keluarga seseorang.
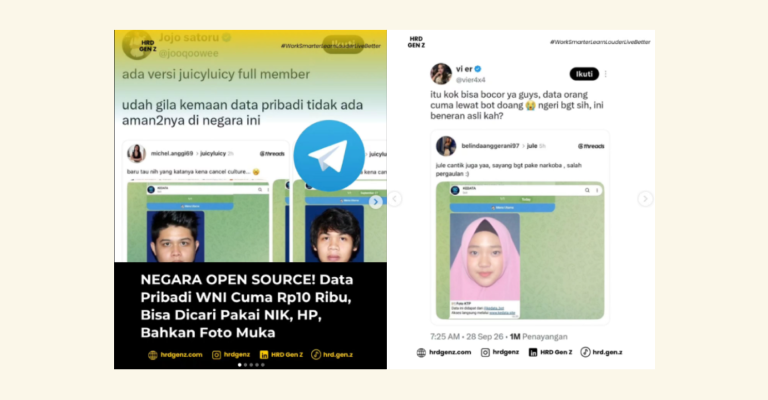
Secara mendasar, apa itu kebocoran data pribadi? Kebocoran data pribadi adalah insiden terlepasnya informasi sensitif, rahasia, atau terproteksi milik individu seperti NIK, KTP, data finansial, hingga rekam medis ke lingkungan yang tidak terotorisasi tanpa izin dari pemilik data tersebut.
Bagi publik awam, fenomena ini sering kali dipandang sebatas masalah pelanggaran privasi individu. Namun, dari sudut pandang jajaran pimpinan IT dan risiko korporasi (CISO, CIO, dan Chief Risk Officer), fenomena ini adalah sinyal bahaya bagi keamanan data Perusahaan secara keseluruhan.
Berdasarkan analisis ancaman siber nasional dalam Laporan Rekapitulasi Anomali Sinyal Siber BSSN RI yang dikutip dari news artikel investortrust.id, mayoritas insiden peretasan yang menyasar sektor korporasi diawali dari eksploitasi data identitas dan celah keamanan yang tidak teridentifikasi. Terlepas dari proses validasi otoritas terhadap keabsahan data tersebut, di mata peretas, identitas pribadi seharga segelas kopi ini tetap menjadi peta jalan paling presisi untuk membobol jaringan Perusahaan Anda.
Efek Domino ke Korporasi: Bagaimana Kebocoran Data Pribadi Mengancam Keamanan Data Perusahaan

Ketika identitas milik karyawan, manajer, atau direksi beredar di publik, pertahanan perimeter Perusahaan secara praktis telah tembus dari luar. Peretas dapat dengan mudah mengonversi data identitas tersebut menjadi ancaman bagi keamanan data Perusahaan melalui beberapa skenario berikut:
1. Spear Phishing & CEO Fraud yang Presisi
Dengan menggabungkan data NIK, alamat rumah, nama anggota keluarga, dan posisi jabatan karyawan, peretas dapat menyusun email atau pesan penipuan yang sangat terpersonalisasi (Spear Phishing). Mereka dapat menyamar sebagai direksi (CEO Fraud) atau tim IT internal untuk meminta transfer dana darurat atau mengunduh dokumen yang telah disisipi malware.
2. Credential Stuffing & Account Takeover (ATO)
Banyak karyawan masih memiliki kebiasaan buruk dengan menggunakan kombinasi alamat email, nomor telepon, dan kata sandi yang sama untuk akun pribadi maupun akun pekerjaan. Peretas memanfaatkan data hasil kebocoran ini untuk melakukan Credential Stuffing, yaitu mencoba mengambil alih akun email korporasi, akses portal VPN, hingga aplikasi internal Perusahaan (Account Takeover).
Jerat Hukum & Kepatuhan: Apa Kata UU Perlindungan Data Pribadi?
Sejak disahkannya Undang Undang No. 27 Tahun 2022 tentang Perlindungan Data Pribadi (UU PDP), regulasi siber di Indonesia menuntut standar kepatuhan yang sangat ketat bagi seluruh entitas Perusahaan.
Berdasarkan mandat uu perlindungan data pribadi, Perusahaan berstatus sebagai Pengendali Data Pribadi yang bertanggung jawab penuh atas kerahasiaan dan pemrosesan data karyawan maupun konsumen. Apabila terjadi kegagalan dalam menjaga keamanan data akibat celah keamanan yang dibiarkan, Perusahaan berisiko menghadapi sanksi berat sesuai amanat UU PDP:
- Denda Administratif: Sanksi denda administratif paling tinggi 2% dari total pendapatan tahunan atau omzet penjualan.
- Sanksi Operasional: Penghentian sementara atau permanen terhadap kegiatan pemrosesan data pribadi.
- Tuntutan Perdata: Kewajiban pembayaran ganti rugi atas gugatan pihak yang dirugikan.
Deteksi Celah Dini: Pentingnya Vulnerability Assessment dalam Mitigasi Risiko
Menghadapi ancaman siber yang memanfaatkan data pribadi karyawan, Perusahaan tidak bisa lagi bersikap reaktif. Salah satu langkah paling krusial yang wajib diambil oleh tim IT untuk memutus rantai serangan siber adalah menjalankan vulnerability assessment.
Secara teknis, vulnerability assessment adalah proses terstruktur untuk mendeteksi, memetakan, dan mengklasifikasikan celah keamanan pada seluruh arsitektur jaringan, server, dan aplikasi milik Perusahaan.
Melalui pelaksanaan vulnerability assessment secara berkala, Perusahaan dapat:
- Memetakan Celah Kritis: Mengidentifikasi titik lemah pada infrastruktur yang paling rentan disusupi melalui metode phishing atau pencurian kredensial.
- Prioritas Remediasi: Mengalokasikan sumber daya dan anggaran IT untuk menutup celah keamanan paling berbahaya sebelum dieksploitasi oleh pihak luar.
- Memenuhi Bukti Audit: Menyediakan dokumentasi evaluasi risiko sebagai syarat pemenuhan kepatuhan terhadap standar internasional (ISO/IEC 27001) serta mandat uu perlindungan data pribadi.
Kerangka Ketahanan Digital: Mengunci Ekosistem Perusahaan Bersama Weefer
Sebagai Digital Transformation Partner, Weefer menyediakan pendekatan holistik untuk membantu enterprise melindungi aset informasi dari dampak kebocoran data pribadi:
- Endpoint Leak Prevention (DLP / Data Loss Prevention): Mengimplementasikan Solusi Endpoint Leak Prevention Weefer sebagai benteng utama pencegahan kebocoran data. Sistem ini bekerja secara proaktif memantau, mendeteksi, dan memblokir pengiriman atau pemindahan data sensitif perusahaan (seperti data pribadi karyawan, rekam medis, dokumen finansial, hingga source code) ke luar jaringan secara tidak sah via USB, email, maupun aplikasi pihak ketiga.
- Security Assessment & Vulnerability Assessment: Menyediakan layanan vulnerability assessment independen untuk memindai dan mengevaluasi celah keamanan infrastruktur IT Perusahaan secara presisi melalui Layanan IT Security Weefer.
- Zero Trust (ZTNA): Mengadopsi prinsip “Never Trust, Always Verify” untuk memastikan hanya pengguna dan perangkat terverifikasi yang dapat mengakses data sensitif Perusahaan.
- Pendampingan Sertifikasi & Compliance: Membimbing manajemen dalam menyusun kebijakan tata kelola data dan kesiapan audit sesuai ketentuan uu perlindungan data pribadi dan ISO 27001 bersama Tim Konsultan Digital Transformation Weefer.
Kesimpulan
Maraknya isu kebocoran data pribadi seharga Rp10 ribu di bot Telegram adalah alarm keras bagi jajaran manajemen korporasi. Menjaga keamanan data Perusahaan dan mematuhi UU PDP No. 27 Tahun 2022 harus dimulai dari pemetaan celah secara proaktif sebelum eksploitasi terjadi.
Lindungi aset digital dan reputasi Perusahaan Anda. Jadwalkan Vulnerability Assessment dan konsultasi kepatuhan UU PDP Perusahaan Anda bersama tim ahli Weefer sekarang juga.
Frequently Asked Questions (FAQ)
Kebocoran data pribadi adalah terpaparnya informasi rahasia identitas individu (seperti NIK, KTP, atau kredensial login) ke pihak tak berwenang. Dalam konteks Perusahaan, kebocoran data pribadi karyawan/eksekutif menjadi pintu masuk utama peretas untuk menembus keamanan data internal Perusahaan.
Beberapa tanda utama meliputi: munculnya panggillan/pesan spam atau phishing yang menyebutkan rincian identitas pribadi karyawan secara spesifik, adanya pemberitahuan percobaan akses tidak dikenal (unauthorized login) pada email kantor atau VPN, serta munculnya data internal/kredensial Perusahaan di dark web atau bot pencarian publik.
Langkah cepat yang harus diambil antara lain:
- Segera lakukan reset password pada seluruh akun kerja dan pribadi yang terikat.
- Aktifkan Otentikasi Dua Faktor (2FA/MFA) menggunakan authenticator app.
- Laporkan ke tim IT/Security Officer Perusahaan untuk mengisolasi potensi akses ilegal ke jaringan internal.
- Jalankan vulnerability assessment pada infrastruktur Perusahaan untuk memastikan peretas tidak dapat mengeksploitasi celah lain.
Contoh kasus kebocoran data pribadi meliputi:
- Penjualan massal data NIK, NPWP, dan KTP di platform publik/Telegram.
- Kebocoran database pelanggan pada platform e-commerce atau lembaga keuangan.
- Pencurian data kredensial pegawai melalui malware (stealer) yang digunakan untuk membobol server utama korporasi (Account Takeover).
Data pribadi yang beredar (seperti NIK, tanggal lahir, dan alamat) sering kali digunakan peretas sebagai bahan baku untuk menyusun serangan penipuan (phishing) yang sangat meyakinkan guna mencuri kredensial login dan menguasai akun internal Perusahaan.
Ya. Berdasarkan Undang Undang No. 27 Tahun 2022 tentang UU PDP, setiap entitas Perusahaan yang mengumpulkan, menyimpan, atau mengelola data pribadi (baik data karyawan maupun konsumen) di Indonesia wajib mematuhi aturan perlindungan data yang berlaku.
Weefer membantu secara end-to-end: memetakan celah sistem melalui Layanan IT Security Weefer, membatasi akses melalui arsitektur Zero Trust, serta mendampingi penyusunan tata kelola keamanan sesuai standar UU PDP.









 Batam
