


Key Takeaways
- Ancaman Kebocoran Data Pribadi: Maraknya fenomena bot Telegram penjual data WNI bukan sekadar masalah privasi individu, melainkan sinyal bahaya bagi keamanan data perusahaan.
- Eksploitasi 1 Data Identitas: Bagaimana peretas mengonversi data NIK, KTP, dan estimasi gaji karyawan menjadi pintu masuk serangan Spear Phishing hingga pengambilalihan akun kantor? (Bahas detail di bawah).
- Payung Hukum & Sanksi: Berdasarkan UU Perlindungan Data Pribadi (UU PDP No. 27/2022), perusahaan terancam sanksi denda hingga 2% dari total pendapatan tahunan jika lalai menjaga data.
- Solusi & Ekosistem Weefer: Mengapa pengujian vulnerability assessment dan ekosistem IT Security Weefer menjadi benteng pertahanan paling krusial? (Temukan selengkapnya di bagian akhir artikel ini).
Masyarakat Indonesia baru saja dihebohkan oleh maraknya fitur otomatisasi berupa bot KTP Telegram dan alat data leak checker (seperti bot Kedata Telegram) yang mengklaim bisa menampilkan NIK, NPWP, foto KTP, hingga rekam data pribadi WNI secara instan hanya dengan biaya Rp10.000 hingga Rp40.000.
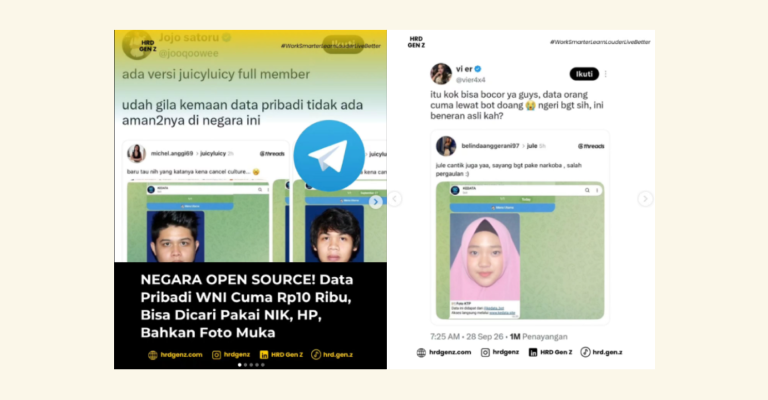
Bagi publik awam, fenomena ini sering dipandang sebatas masalah pelanggaran privasi individu. Namun dari sudut pandang pimpinan IT dan risiko korporasi (CISO, CIO, dan Chief Risk Officer), insiden kebocoran data pribadi ini adalah sinyal bahaya bagi keamanan data perusahaan secara keseluruhan.
Berdasarkan analisis ancaman siber nasional dalam Laporan Rekapitulasi Anomali Sinyal Siber BSSN RI yang dikutip dari news artikel investortrust.id, mayoritas insiden peretasan yang menyasar sektor korporasi diawali dari eksploitasi data identitas yang beredar di publik. Di mata peretas, identitas pribadi seharga segelas kopi ini adalah peta jalan paling presisi untuk membobol jaringan bisnis Anda.
Bagaimana bisa satu data identitas karyawan yang bocor di Telegram berubah menjadi ancaman lumpuhnya sistem internal kantor? Mari kita bedah skenarionya di bawah ini…
Apa Dampak Kebocoran Data Pribadi Bagi Keamanan Data Perusahaan?
Ketika identitas milik karyawan, manajer, atau jajaran direksi beredar di publik, pertahanan perimeter keamanan data perusahaan secara praktis telah tembus dari luar. Peretas dapat dengan mudah memanfaatkan data hasil kebocoran tersebut melalui dua skenario serangan utama:
- Spear Phishing & CEO Fraud yang Presisi: Dengan menggabungkan data NIK, alamat, nama anggota keluarga, dan jabatan target, peretas dapat menyusun email atau pesan penipuan yang sangat terpersonalisasi (Spear Phishing). Mereka dapat menyamar sebagai direksi (CEO Fraud) atau tim IT internal untuk meminta akses kredensial, transfer dana darurat, atau menyusupkan malware ke jaringan kantor.
- Credential Stuffing & Account Takeover (ATO): Banyak karyawan masih memiliki kebiasaan menggunakan kombinasi alamat email, nomor telepon, dan kata sandi yang sama untuk akun pribadi maupun akun pekerjaan. Peretas memanfaatkan data dari bot Telegram untuk melakukan Credential Stuffing, yaitu mencoba mengambil alih akun email korporasi, portal VPN, hingga aplikasi HRIS perusahaan (Account Takeover).
Lantas, jika kebocoran ini berawal dari data pribadi karyawan, apakah perusahaan tetap bisa dijatuhi sanksi hukum yang berat?
Apa Sanksi Kelalaian Menurut UU Perlindungan Data Pribadi (UU PDP)?
Jawabannya: Ya, sangat bisa. Sejak disahkannya UU No. 27 Tahun 2022 tentang Perlindungan Data Pribadi (UU PDP), regulasi siber di Indonesia menuntut standar kepatuhan yang sangat ketat bagi seluruh entitas bisnis.
Berdasarkan mandat undang-undang ini, perusahaan berstatus sebagai Pengendali Data Pribadi yang bertanggung jawab penuh atas kerahasiaan, pemrosesan, dan perlindungan data yang dikelolanya.
Apabila terjadi kelalaian yang menyebabkan terjadinya kebocoran, perusahaan tidak hanya menghadapi krisis reputasi bisnis, tetapi juga sanksi administratif berjenjang yang sangat memberatkan, antara lain:
- Denda Administratif: Denda maksimal hingga 2% dari total pendapatan tahunan (annual revenue) perusahaan.
- Penghentian Operasional: Pembekuan atau penghentian sementara kegiatan pemrosesan data pribadi.
- Ganti Rugi Hukum: Kewajiban pembayaran ganti rugi atas gugatan sengketa hukum dari pemilik data.
Lalu, langkah konkret apa yang wajib dilakukan tim IT untuk memutus rantai serangan siber ini sebelum celah dieksploitasi?
Deteksi Celah Dini: Pentingnya Vulnerability Assessment dalam Mitigasi Risiko
Menghadapi ancaman siber yang memanfaatkan data pribadi karyawan, perusahaan tidak bisa lagi bersikap reaktif. Salah satu langkah paling krusial yang wajib diambil oleh tim IT untuk memutus rantai serangan siber adalah menjalankan vulnerability assessment.
Secara teknis, vulnerability assessment adalah proses terstruktur untuk mendeteksi, memetakan, dan mengklasifikasikan celah keamanan pada seluruh arsitektur jaringan, server, dan aplikasi milik perusahaan.
Melalui pelaksanaan vulnerability assessment secara berkala, perusahaan dapat:
- Memetakan Celah Kritis: Mengidentifikasi titik lemah pada infrastruktur yang paling rentan disusupi melalui metode phishing atau pencurian kredensial.
- Prioritas Remediasi: Mengalokasikan sumber daya dan anggaran IT untuk menutup celah keamanan paling berbahaya sebelum dieksploitasi oleh pihak luar.
- Memenuhi Bukti Audit: Menyediakan dokumentasi evaluasi risiko sebagai syarat pemenuhan kepatuhan terhadap standar internasional (ISO/IEC 27001) serta mandat UU Perlindungan Data Pribadi.
Namun, memetakan celah saja tidak cukup tanpa perlindungan ekosistem yang menyeluruh. Bagaimana cara mengunci seluruh ekosistem digital bisnis Anda?
Kerangka Ketahanan Digital: Mengunci Ekosistem Perusahaan Bersama Weefer
Sebagai Digital Transformation Partner, Weefer menyediakan pendekatan holistik untuk membantu enterprise melindungi aset informasi dari dampak kebocoran data pribadi:
- Endpoint Leak Prevention (DLP / Data Loss Prevention): Mengimplementasikan Solusi Endpoint Leak Prevention Weefer sebagai benteng utama pencegahan kebocoran data. Sistem ini bekerja secara proaktif memantau, mendeteksi, dan memblokir pengiriman atau pemindahan data sensitif perusahaan (seperti data pribadi karyawan, rekam medis, dokumen finansial, hingga source code) ke luar jaringan secara tidak sah via USB, email, maupun aplikasi pihak ketiga.
- Security Assessment & Vulnerability Assessment: Menyediakan layanan vulnerability assessment independen untuk memindai dan mengevaluasi celah keamanan infrastruktur IT perusahaan secara presisi melalui Layanan IT Security Weefer.
- Zero Trust (ZTNA): Mengadopsi prinsip “Never Trust, Always Verify” untuk memastikan hanya pengguna dan perangkat terverifikasi yang dapat mengakses data sensitif perusahaan.
- Pendampingan Sertifikasi & Compliance: Membimbing manajemen dalam menyusun kebijakan tata kelola data dan kesiapan audit sesuai ketentuan UU Perlindungan Data Pribadi dan ISO 27001 bersama Tim Digital Transformation Weefer.
Apakah Sistem IT Perusahaan Anda Bebas Dari Celah Kebocoran Data?
Cegah potensi peretasan dan penuhi standar kepatuhan UU PDP & ISO 27001. Uji ketahanan infrastruktur IT dan amankan ekosistem digital perusahaan Anda bersama tim pakar IT Security Weefer.
Konsultasi Layanan IT Security & Vulnerability Assessment Weefer









 Batam
