


Key Takeaways
- Pergeseran Bentuk Ancaman Siber: Serangan siber kini tidak lagi sebatas mencuri data digital, melainkan mampu merusak aset fisik dan menghentikan operasional bisnis secara langsung di dunia nyata.
- Kerentanan Utama Ekosistem IoT Industri: Risiko terbesar pada perangkat IoT dan OT di area pabrik bersumber dari tidak adanya isolasi jaringan, penggunaan kata sandi bawaan pabrik, dan komputer pengontrol berbasis OS Windows tua (legacy).
- Pentingnya Isolasi Jaringan (Network Segmentation): Memisahkan jaringan IT kantor dari jaringan OT mesin menggunakan Dedicated Firewall efektif mencegah peretas bergerak melompat ke sistem kontrol produksi.
- Solusi Keamanan Khusus Enterprise: Perlindungan optimal membutuhkan kombinasi pemantauan pasif berbasis Claroty untuk visibilitas aset terhubung serta agen EDR untuk mengamankan OS Windows tua tanpa memicu downtime produksi.
- Mitigasi Proaktif Bersama Mitra IT: Melakukan audit berkala dan bekerja sama dengan mitra IT berpengalaman seperti Weefer memastikan seluruh infrastruktur fisik dan digital perusahaan terlindungi secara menyeluruh.
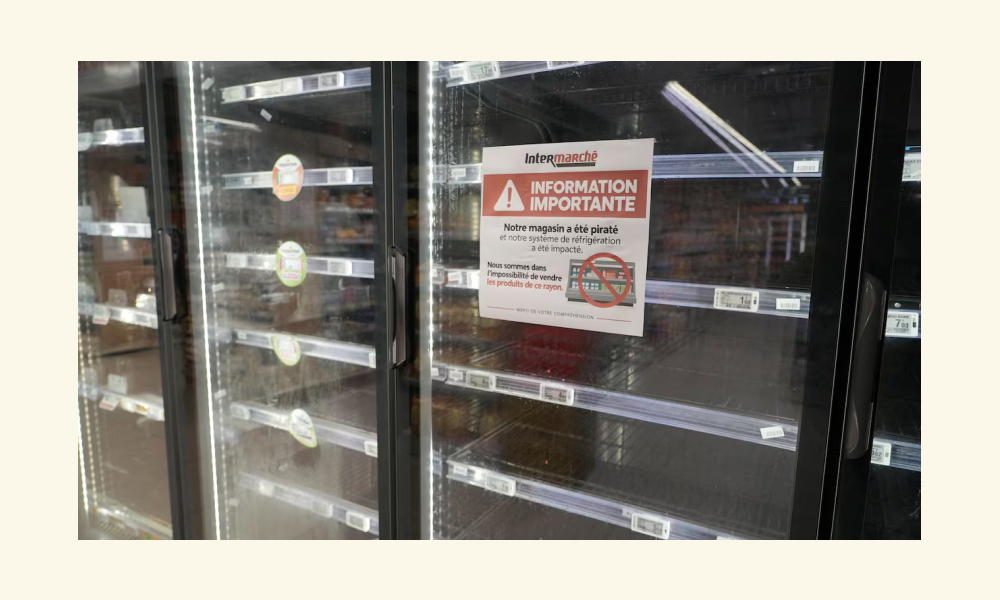
Dunia bisnis dan teknologi global dikagetkan oleh insiden serangan siber berskala masif yang melumpuhkan jaringan ritel terkemuka di Prancis. Lebih dari 500 gerai supermarket, termasuk jaringan ritel raksasa seperti Intermarché, Coopérative U, E.Leclerc, Carrefour Market, hingga Monoprix, mengalami gangguan fatal pada sistem pengontrol pendingin (refrigeration control systems) berbasis Internet of Things (IoT).
Source: https://www.cbc.ca/news/business/france-fridge-hack-smart-devices-food-system-9.7379613
Berdasarkan laporan detikInet, peretas berhasil meretas akses pengontrol jarak jauh dan sengaja mengaktifkan mode pembersihan es (defrost mode) secara paksa. Aksi peretasan ini mendongkrak suhu lemari pendingin dan freezer hingga mencapai 50°C. Celakanya, siklus pencairan es tersebut disetel berlangsung selama 6 hingga 8 jam pada malam hari. Strategi ini sengaja dirancang agar alarm peringatan tertunda dan kerusakan fisik bahan makanan terjadi secara maksimal saat staf toko tiba di pagi hari.
Informasi yang dihimpun dari CNBC Indonesia mengonfirmasi bahwa berton-ton daging segar, produk olahan susu, hingga makanan beku rusak total dan terpaksa dibuang demi keselamatan konsumen. Estimasi kerugian finansial secara nasional melonjak hingga puluhan juta Euro. Sebagai gambaran, satu gerai E.Leclerc di Wasselonne melaporkan kerugian produk sebesar 220.000 Euro atau sekitar Rp4,4 miliar, sementara gerai Intermarché di Haguenau kehilangan produk bernilai 50.000 Euro.
Insiden ini menegaskan sebuah fakta baru dalam lanskap keamanan siber modern. Serangan siber saat ini tidak lagi sebatas mencuri data sensitif (data breach) atau meminta tebusan (ransomware), melainkan mampu merusak aset fisik dan menghentikan rantai operasional perusahaan secara mendadak. Bagi sektor manufaktur, fasilitas pabrik, cold storage, serta rantai pasok logistik di Indonesia, peristiwa ini merupakan peringatan mendesak untuk segera memperkuat infrastruktur IoT security perusahaan.
| PERGESERAN ANCAMAN CYBERATTACK | |
|---|---|
| ERA LAMA: Digital Threat | Pencurian Data / File Encrypted |
| ERA BARU: Cyber-Physical | Kerusakan Aset Fisik / Operational Stop |
Memahami Apa Itu IoT dan Contoh Penggunaannya di Sektor Industri
Apa Itu IoT dan Contohnya dalam Operasional Perusahaan?
Internet of Things (IoT) merupakan jaringan terintegrasi yang menghubungkan perangkat fisik, mesin operasional, sensor lingkungan, dan peralatan industri ke dalam jaringan internet. Melalui konektivitas ini, perangkat mampu mengumpulkan, mentransmisikan, dan memproses data secara otomatis tanpa memerlukan intervensi manual dari manusia.
Dalam lanskap industri dan manufaktur modern (Industrial IoT / IIoT), penerapan IoT telah menjadi tulang punggung efisiensi operasional. Beberapa contoh penerapannya meliputi:
- Sensor Pemantau Suhu dan Kelembapan: Dipasang pada ruang cold storage, gudang farmasi, dan kontainer distribusi untuk memastikan kualitas produk tetap terjaga.
- Pengontrol Mesin Otomatis (PLC): Mengatur ritme kerja mesin presisi, robot perakitan, dan jalur konveyor di lantai pabrik.
- Sistem HVAC dan Manajemen Gedung Pintar: Mengendalikan sirkulasi udara, pendingin industri, dan konsumsi daya listrik secara terpusat.
- Kamera Pengawas IP dan Sensor Keamanan: Memantau area fisik pabrik dan terhubung langsung ke dashboard analitik berbasis cloud.
Menganalisis 4 Layer IoT dan Titik Celah Keamanannya
Setiap arsitektur IoT terbagi menjadi 4 layer utama. Memahami tiap lapisan ini sangat penting untuk mengidentifikasi potensi celah keamanan yang bisa dimanfaatkan oleh peretas:
- Perception / Sensing Layer (Layer Fisik): Lapisan terdepan yang terdiri dari sensor fisik, pembaca RFID, dan aktuator. Titik lemah pada lapisan ini mencakup manipulasi fisik pada perangkat keras, perusakan sensor, serta pemalsuan data masukan.
- Network Layer (Layer Jaringan): Lapisan yang mengalirkan data dari sensor menuju server melalui jalur WiFi, seluler, atau jaringan LAN. Titik lemahnya meliputi peretasan jalur komunikasi, penyadapan data (eavesdropping), dan serangan Man-in-the-Middle (MitM).
- Data Processing / Middleware Layer (Layer Pemrosesan Data): Tempat data mentah dikumpulkan, dianalisis, dan diterjemahkan menjadi instruksi kerja bagi mesin. Celah utama di lapisan ini adalah penggunaan firmware atau sistem operasi tua yang tidak pernah diperbarui (unpatched software).
- Application Layer (Layer Aplikasi): Dashboard antarmuka tempat operator mengelola dan memantau seluruh sistem. Titik lemah yang sering dieksploitasi adalah kata sandi bawaan pabrik (default credential) dan ketiadaan otentikasi berlapis.
Anatomi Masalah: Mengapa Perangkat IoT dan Mesin Operasional Sangat Rentan Diretas?
Di banyak perusahaan manufaktur dan fasilitas industri di Indonesia, perhatian terhadap keamanan perangkat Operational Technology (OT) dan IoT masih jauh tertinggal dibandingkan keamanan jaringan IT kantor. Terdapat tiga faktor krusial yang membuat sistem operasional pabrik sangat rentan terhadap serangan siber:
| Faktor Kerentanan | Keterangan Singkat |
|---|---|
| 1. Attack Surface Luas | Ratusan sensor & controller terhubung internet secara bersamaan |
| 2. Jaringan Campur | Jalur IT kantor & OT mesin tidak diisolasi dengan baik |
| 3. OS Komputer Tua | Mesin dikontrol Windows XP/7 tanpa patch resmi keamanan terbaru |
- Ekosistem IoT Pabrik Memiliki Attack Surface yang Sangat Luas: Lantai manufaktur (manufacturing floor) modern menampung puluhan hingga ratusan perangkat terhubung. Setiap sensor suhu, kamera CCTV, dan panel kontrol otomatis yang terhubung ke jaringan merupakan pintu masuk (attack vector) potensial bagi peretas. Apabila satu perangkat berhasil dibobol, seluruh jaringan operasional perusahaan dapat terancam.
- Jaringan IoT Masih Menyatu dengan Jaringan IT Utama: Banyak perusahaan belum menerapkan segmentasi jaringan (network segmentation). Akibatnya, lalu lintas data dari mesin-mesin operasional berjalan di atas jalur jaringan yang sama dengan komputer staf admin. Ketika salah satu PC kantor terinfeksi email phishing atau malware, peretas dapat dengan mudah bergerak menyamping (lateral movement) untuk mengambil alih kontrol mesin produksi.
- Penggunaan Sistem Operasi Komputer Lama (Legacy Windows): Mesin-mesin produksi bernilai miliaran Rupiah sering kali dikendalikan oleh komputer industri yang masih menjalankan sistem operasi usang, seperti Windows XP, Windows 7, atau Windows 8. Sistem operasi legacy ini sudah lama ditinggalkan oleh produsen dan tidak lagi menerima pembaruan (patch) keamanan. Hal ini menjadikannya sasaran empuk bagi peretas jika terhubung ke jaringan internet publik tanpa perlindungan khusus.
Bagaimana Cara Menjaga dan Meningkatkan Keamanan Perangkat IoT Perusahaan?
Melindungi jaringan operasional dari risiko sabotase memerlukan kombinasi antara kebiasaan teknis mendasar (cyber hygiene) dan penerapan arsitektur keamanan tingkat enterprise.
Langkah Sederhana Meningkatkan Keamanan Perangkat IoT
- Ganti Kredensial Bawaan Pabrik: Segera ubah seluruh nama pengguna dan kata sandi standar (seperti admin/admin atau root/1234) pada setiap sensor dan controller yang terhubung ke jaringan.
- Matikan Port dan Protokol Remote yang Tidak Digunakan: Tutup jalur akses manajemen jarak jauh dari internet publik apabila tidak benar-benar dibutuhkan.
- Lakukan Inventarisasi dan Audit Firmware Regular: Buat daftar lengkap seluruh aset IoT yang terhubung dan pastikan firmware diperbarui secara berkala untuk menambal celah keamanan.
Solusi IoT Security Skala Enterprise untuk Industri & Manufaktur
Untuk skala industri dengan tingkat kompleksitas tinggi, diperlukan arsitektur keamanan terintegrasi yang mampu melindungi sistem digital dan fisik secara bersamaan:
ARSITEKTUR PENGAMANAN IOT/OT ENTERPRISE WEEFER
[Jaringan IT Kantor] <— Dedicated Firewall —> [Jaringan OT / Mesin]
- Proteksi Jaringan: Dedicated Firewall & Network Segmentation
- Monitoring Pasif: Platform Claroty untuk Visibilitas OT 100%
- Proteksi Endpoint: EDR Khusus Komputer Pengontrol Windows Legacy
- Isolasi Jaringan dengan Dedicated Firewall (Network Segmentation): Memasang firewall industri khusus untuk memisahkan jaringan IT perusahaan dari jaringan OT pabrik. Dengan isolasi ini, ancaman siber yang masuk melalui email atau jaringan kantor tidak akan bisa menembus jalur kontrol mesin produksi.
- Implementasi Platform Keamanan IoT Khusus (seperti Claroty): Memanfaatkan platform keamanan terdepan seperti Claroty yang dirancang khusus untuk lingkungan Industrial IoT dan Cyber-Physical Systems (CPS). Platform ini memberikan visibilitas 100% terhadap seluruh perangkat terhubung di lantai pabrik, serta mendeteksi anomali lalu lintas data secara real-time tanpa mengganggu jalannya proses produksi.
- Perlindungan Mesin OS Tua Menggunakan EDR (Endpoint Detection and Response): Menginstal agen EDR khusus pada PC pengontrol mesin yang masih memakai OS Windows legacy. Solusi EDR mampu mendeteksi dan menghentikan perilaku mencurigakan atau serangan ransomware secara otomatis, bahkan pada sistem operasi yang sudah tidak didukung patch resmi dari pabrikan.
Amankan Infrastruktur & Aset Fisik Perusahaan Anda Bersama Weefer
Kasus peretasan kulkas supermarket di Prancis memberikan pelajaran berharga bahwa celah sekecil apa pun pada perangkat terhubung dapat berdampak sistemik pada kelangsungan perusahaan. Jangan menunggu hingga fasilitas produksi, gudang penyimpanan, atau mesin operasional perusahaan Anda menjadi korban serangan siber berikutnya.
Sebagai mitra transformasi digital dan penyedia solusi IT enterprise terpercaya di Indonesia, Weefer siap mendampingi perusahaan Anda dalam merancang dan mengimplementasikan strategi ketahanan siber yang komprehensif:
- Audit & Asesmen Keamanan IoT/OT: Memetakan seluruh aset terhubung dan mengidentifikasi titik celah pada jaringan operasional Anda.
- Perancangan Network Segmentation & Dedicated Firewall: Membangun benteng pemisah yang kokoh antara jaringan IT kantor dan jaringan OT mesin pabrik.
- Integrasi Solusi Keamanan Class-Enterprise: Mengimplementasikan platform Claroty serta solusi EDR untuk mengamankan PC pengontrol ber-OS Windows legacy.
Ingin memastikan aset operasional dan infrastruktur IoT perusahaan Anda aman dari potensi ancaman siber?
Jadwalkan Konsultasi & Audit Keamanan IT Enterprise Bersama Tim Ahli Weefer Hari Ini
FAQ: Pertanyaan Umum Seputar Keamanan Jaringan & IoT Security
Empat jenis keamanan jaringan utama yang membentuk pertahanan berlapis (defense-in-depth) meliputi:
- Access Control & Network Segmentation: Membatasi hak akses pengguna serta memisahkan jaringan sensitif pabrik dari jaringan publik.
- Firewall Protection: Mengawasi dan menyaring lalu lintas data yang masuk dan keluar dari jaringan perusahaan.
- Intrusion Prevention System (IPS): Mendeteksi dan memblokir potensi serangan siber secara otomatis dan real-time.
- VPN & Data Encryption: Mengamankan jalur komunikasi jarak jauh agar data tidak dapat disadap atau dimanipulasi oleh peretas.
Perangkat IoT umumnya memiliki memori dan kapasitas pemrosesan yang sangat terbatas, sehingga tidak memungkinkan untuk dipasangi software antivirus konvensional. Oleh karena itu, pengamanan IoT sangat bergantung pada keamanan tingkat jaringan (network-level security), pemantauan aktivitas data secara terpusat, serta isolasi jalur komunikasi secara ketat.
Tanda-tanda utama perangkat IoT terinfeksi antara lain terjadinya perubahan perilaku mesin secara mendadak (seperti perubahan suhu, tekanan, atau kecepatan siklus produksi), adanya lonjakan lalu lintas data yang tidak wajar pada jaringan operasional, perangkat sering mengalami restart otomatis, hingga akses kontroler yang melambat. Penggunaan platform monitoring pasif dapat memberikan peringatan otomatis secara real-time saat terjadi anomali perilaku pada jaringan.
Antivirus tradisional tidak cukup untuk melindungi ekosistem industri. Antivirus biasa bekerja berbasis signature yang membutuhkan pembaruan berkala dan sering kali tidak lagi mendukung sistem operasi legacy seperti Windows XP atau Windows 7. Selain itu, pemindaian antivirus konvensional berisiko memberatkan beban kerja komputer pengontrol mesin. Solusi yang tepat adalah menggunakan Endpoint Detection and Response (EDR) yang mampu menganalisis perilaku mencurigakan secara ringan tanpa memicu downtime.
Pengamanan infrastruktur OT dilakukan menggunakan metode pemantauan pasif (passive monitoring). Alat keamanan hanya akan menganalisis salinan lalu lintas data jaringan tanpa menyela alur komunikasi antar mesin. Selain itu, proses penerapannya seperti segmentasi jaringan dan pemasangan agen EDR dilakukan secara bertahap yang disesuaikan dengan jadwal pemeliharaan rutin (maintenance window) perusahaan.
Claroty berfungsi memberikan visibilitas penuh 100% terhadap seluruh aset terhubung di area operasional pabrik, mulai dari sensor IoT, PLC, hingga Cyber-Physical Systems (CPS). Platform ini memetakan seluruh perangkat secara otomatis, menemukan celah kerentanan yang belum ditambal, serta memberikan peringatan dini jika ada upaya akses tidak sah dari luar jaringan.
Mengamankan ekosistem IoT dan OT membutuhkan pemahaman mendalam yang menggabungkan keahlian IT dan kebutuhan operasional lapangan. Tim ahli dari Weefer membantu perusahaan memetakan risiko secara objektif, merancang arsitektur Dedicated Firewall dan Network Segmentation yang presisi, serta mengintegrasikan solusi keamanan terbaik tanpa mengorbankan efisiensi dan produktivitas perusahaan Anda.










 Batam
