

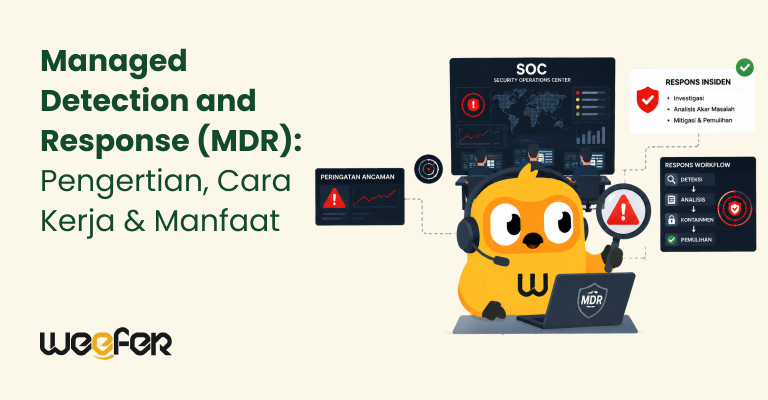

Rata-rata perusahaan membutuhkan 194 hari untuk mendeteksi dan 64 hari untuk menangani sebuah pelanggaran data, berdasarkan IBM Cost of a Data Breach Report 2024. Selama hampir sembilan bulan itulah, kerusakan bisa terus meluas tanpa diketahui.
Masalahnya bukan hanya soal ancaman yang semakin canggih. Banyak perusahaan tidak memiliki tim keamanan yang cukup untuk memantau sistem secara terus-menerus. Di sinilah Managed Detection and Response (MDR) hadir sebagai solusi.
Artikel ini menjelaskan apa itu MDR, cara kerjanya, manfaatnya, serta perbedaannya dengan solusi keamanan lain.
Apa Itu Managed Detection and Response?
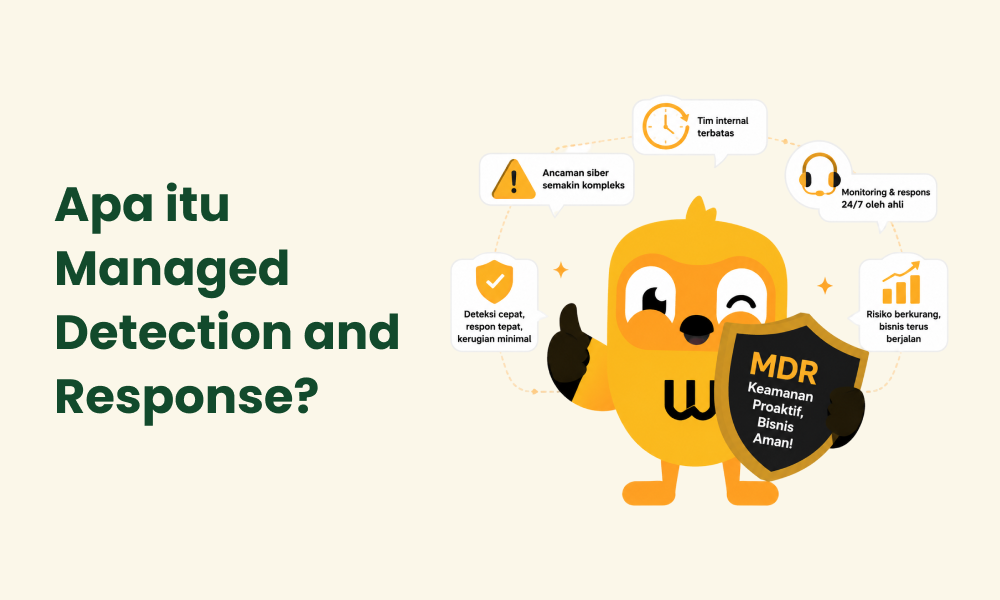
Managed Detection and Response (MDR) adalah layanan keamanan siber terkelola yang menggabungkan teknologi canggih dengan keahlian analis manusia untuk memantau, mendeteksi, menginvestigasi, dan merespons ancaman siber secara real-time.
MDR bukan sekadar perangkat lunak yang dipasang dan dibiarkan berjalan sendiri. MDR adalah layanan aktif yang dioperasikan oleh tim ahli keamanan eksternal, memberikan kemampuan yang setara dengan Security Operations Center (SOC) internal, tanpa harus membangunnya dari nol.
Dalam praktiknya, MDR bekerja sebagai perpanjangan tangan tim IT perusahaan. Penyedia MDR memantau seluruh infrastruktur klien, mulai dari endpoint, server, jaringan, hingga layanan cloud, selama 24 jam sehari, 7 hari seminggu.
Mengapa Perusahaan Membutuhkan MDR?
Ada tiga tekanan utama yang mendorong perusahaan beralih ke MDR:
Kekurangan tenaga ahli keamanan siber
Celah tenaga kerja keamanan siber global mencapai 4,8 juta posisi yang belum terisi pada 2025, menurut ISC2 Cybersecurity Workforce Study 2025. Gartner memperkirakan bahwa pada 2025, kekurangan profesional keamanan siber akan bertanggung jawab atas lebih dari 50% insiden siber yang signifikan.
Biaya membangun SOC internal sangat besar
Membangun SOC internal yang berfungsi penuh membutuhkan investasi antara $1 juta hingga $4 juta per tahun. Sementara layanan MDR terkelola untuk perusahaan menengah biasanya berkisar $120.000–$360.000 per tahun, penghematan yang signifikan tanpa mengorbankan kualitas perlindungan.
Serangan semakin canggih dan cepat
Laporan CrowdStrike 2026 mencatat rata-rata breakout time penyerang hanya 29 menit, waktu antara akses awal hingga pergerakan lateral ke seluruh sistem. Kecepatan ini tidak bisa direspons oleh tim keamanan yang hanya bekerja di jam kantor.
Cara Kerja Managed Detection and Response
MDR bekerja melalui lima tahap yang saling terintegrasi:
- Monitoring & Pengumpulan Data Real-Time: MDR memantau seluruh sumber data secara serentak: endpoint, server, firewall, dan layanan cloud. Semua log dan event dikumpulkan untuk dianalisis dan dihubungkan satu sama lain, sehingga pola mencurigakan dapat terdeteksi sejak dini.
- Deteksi Ancaman Berbasis AI: Sistem MDR menggunakan artificial intelligence (AI) dan machine learning untuk mendeteksi ancaman yang sudah dikenal maupun yang baru muncul. Teknologi ini memanfaatkan data historis dan intelijen ancaman global untuk meningkatkan akurasi dan mengurangi false positive.
- Validasi oleh Analis Manusia: Setiap temuan dari sistem diperiksa oleh analis keamanan berpengalaman. Tahap ini memastikan ancaman yang dilaporkan benar-benar relevan dan menghindari gangguan operasional akibat alarm palsu.
- Respons Insiden Terukur: Ancaman yang sudah terkonfirmasi langsung ditangani sesuai protokol yang telah ditetapkan: isolasi perangkat, pemblokiran IP, atau penghentian proses berbahaya. Respons bisa bersifat otomatis maupun semi-otomatis tergantung tingkat risiko.
- Pelaporan & Rekomendasi Strategis: Setelah insiden ditangani, MDR menyampaikan laporan detail beserta rekomendasi perbaikan untuk memperkuat postur keamanan perusahaan ke depannya.
MDR, EDR, XDR, dan MSSP: Apa Bedanya?
Istilah-istilah ini sering digunakan secara bergantian, padahal masing-masing memiliki fungsi yang berbeda. Tabel berikut menjelaskan perbedaan utamanya:
| Aspek | MDR | EDR | XDR | MSSP |
|---|---|---|---|---|
| Cakupan | Endpoint, jaringan, cloud | Endpoint saja | Multi-layer (endpoint, cloud, jaringan) | Bervariasi sesuai kontrak |
| Layanan manusia | Ya, analis 24/7 | Tidak (alat saja) | Tergantung vendor | Ya, tapi fokus monitoring |
| Respons aktif | Ya | Terbatas | Ya | Biasanya tidak |
| Threat hunting | Ya, proaktif | Tidak | Tergantung | Terbatas |
| Cocok untuk | Semua ukuran perusahaan | Tim IT yang sudah ada | Enterprise besar | Compliance-focused |
EDR (Endpoint Detection and Response) adalah alat, bukan layanan. XDR (Extended Detection and Response) memperluas cakupan EDR ke berbagai layer. MDR adalah layanan terkelola yang bisa menggunakan EDR atau XDR sebagai teknologi dasarnya, ditambah dengan tim analis manusia.
Manfaat Menggunakan MDR
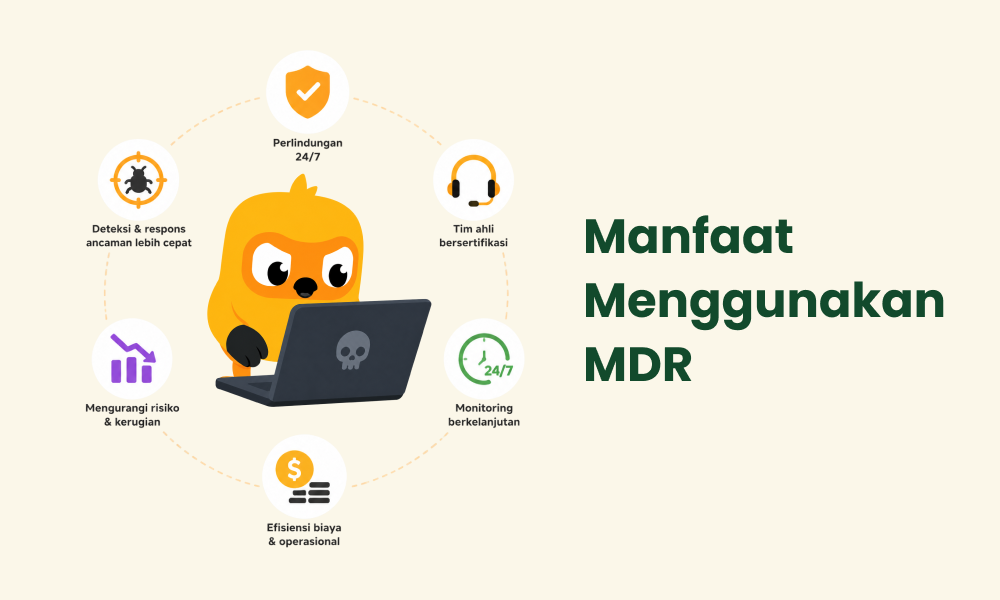
Berikut manfaat konkret yang diperoleh perusahaan dari implementasi MDR:
- Deteksi ancaman lebih cepat: Menurut Vectra AI mengutip IBM Cost of a Data Breach Report 2024, MDR mampu mempersingkat rata-rata waktu deteksi ancaman dari 277 hari menjadi hitungan menit melalui pemantauan berkelanjutan dan keahlian manusia.
- Pengurangan insiden tingkat tinggi: Laporan Kaspersky MDR 2024 mencatat penurunan insiden berkeparahan tinggi sebesar 34% dibandingkan tahun sebelumnya di antara pelanggan MDR mereka.
- Akurasi deteksi lebih tinggi: MDR memiliki rata-rata tingkat akurasi deteksi 85%, dibandingkan 60% untuk solusi keamanan tradisional, sehingga lebih sedikit ancaman yang lolos tidak terdeteksi.
- Efisiensi biaya nyata: Biaya MDR 3 hingga 5 kali lebih rendah dibandingkan membangun SOC internal, berdasarkan analisis Total Assure 2025. Selisih ini sangat signifikan, terutama bagi perusahaan menengah yang tidak memiliki anggaran keamanan besar.
- Pemantauan 24/7 tanpa beban rekrutmen: Perusahaan mendapatkan perlindungan penuh tanpa perlu merekrut, melatih, dan mempertahankan tim analis keamanan internal yang semakin sulit dicari.
- Mendukung kepatuhan regulasi: MDR membantu perusahaan memenuhi persyaratan kepatuhan seperti ISO 27001, PDPA, dan regulasi keamanan data lainnya melalui pemantauan berkelanjutan dan dokumentasi insiden yang terstruktur.
Siapa yang Paling Membutuhkan MDR?
MDR relevan untuk berbagai jenis perusahaan, namun paling kritis bagi:
- Perusahaan menengah (500–5.000 karyawan) yang memiliki infrastruktur IT yang cukup kompleks tetapi belum memiliki kapasitas untuk membangun SOC internal.
- Industri dengan data sensitif tinggi: keuangan, kesehatan, manufaktur, dan pemerintahan, sektor yang paling banyak menjadi target serangan siber bertarget tinggi.
- Perusahaan yang mengandalkan cloud dan kerja remote, di mana permukaan serangan meluas secara signifikan dan kontrol keamanan tradisional tidak lagi memadai.
- Perusahaan yang sedang dalam proses kepatuhan regulasi dan membutuhkan bukti pemantauan keamanan berkelanjutan untuk audit atau persyaratan asuransi siber.
Kesimpulan: Saatnya Keamanan IT Anda Dikelola Secara Proaktif
MDR adalah jawaban atas keterbatasan keamanan IT yang dihadapi sebagian besar perusahaan modern: kekurangan tenaga ahli, sistem yang tidak terpantau 24/7, dan ancaman yang terlalu cepat untuk ditangani secara reaktif.
Manfaat MDR yang terukur, dari pemendekan waktu deteksi, pengurangan insiden tingkat tinggi, hingga efisiensi biaya, menjadikannya investasi yang layak, bukan sekadar pengeluaran tambahan.
Bagi perusahaan yang ingin mengimplementasikan solusi keamanan IT yang benar-benar terkelola dan proaktif, Weefer hadir sebagai mitra IT Security yang dapat membantu mulai dari asesmen kebutuhan, implementasi, hingga pemantauan berkelanjutan.
Konsultasikan kebutuhan keamanan IT perusahaan Anda dengan tim Weefer untuk mendapatkan solusi yang tepat sesuai skala dan risiko bisnis Anda.
Tingkatkan Pertahanan Siber Perusahaan Anda dengan Layanan MDR
Pertanyaan yang Sering Diajukan (FAQ)
MDR adalah layanan keamanan siber proaktif yang menggabungkan teknologi pemantauan lanjutan dengan keahlian analis manusia untuk mendeteksi, menginvestigasi, dan menetralisir ancaman keamanan siber secara terus-menerus (24/7).
EDR (Endpoint Detection and Response) adalah sebuah perangkat lunak/alat untuk memantau ancaman di tingkat endpoint. Sedangkan MDR adalah sebuah layanan (service) terkelola yang dioperasikan oleh manusia. MDR biasanya menggunakan EDR sebagai salah satu alat dasarnya.
Perusahaan skala menengah sering kali menjadi target serangan yang kompleks namun tidak memiliki anggaran jutaan dolar untuk membangun Security Operations Center (SOC) internal 24/7. MDR memberikan perlindungan sekelas SOC enterprise dengan biaya yang jauh lebih efisien.
Banyak kerangka kepatuhan seperti ISO 27001 dan regulasi PDP mewajibkan perusahaan memiliki kemampuan deteksi dan pelaporan insiden berkelanjutan. Layanan MDR menyediakan log audit, laporan investigasi yang terstruktur, dan bukti pemantauan yang dibutuhkan saat proses audit.
Ya. MDR berfungsi sebagai perpanjangan tangan (ekstensi) khusus di bidang keamanan siber tingkat lanjut. Tim IT internal Anda tetap fokus pada manajemen infrastruktur dan dukungan operasional harian, sementara tim MDR mengawasi dan menangani potensi peretasan.








 Batam
