


Endpoint security adalah lapisan pertahanan siber yang melindungi perangkat, laptop, smartphone, server, dan tablet, dari serangan. Setiap perangkat yang terhubung ke jaringan perusahaan adalah titik masuk potensial bagi penyerang.
Data dari Verizon menyebutkan, 90% serangan siber yang berhasil dan 70% pelanggaran data berasal dari perangkat endpoint yang terinfeksi atau terpapar. Dengan kata lain, hampir semua insiden keamanan yang merugikan perusahaan dimulai dari satu perangkat yang tidak terlindungi dengan baik.
Di 2026, tantangan endpoint security semakin kompleks. Kerja hybrid membuat 42% karyawan terhubung dari luar jaringan korporat setiap minggu. Kebijakan Bring Your Own Device (BYOD) menghadirkan perangkat pribadi yang tidak sepenuhnya dikontrol IT ke dalam ekosistem jaringan perusahaan. Artikel ini membahas cara kerja endpoint security modern, teknologi yang digunakan, dan strategi implementasi yang efektif.
Apa Itu Endpoint Security?
Endpoint security adalah pendekatan keamanan siber yang melindungi perangkat pengguna akhir, disebut sebagai endpoint, dari ancaman siber. Endpoint mencakup semua perangkat yang terhubung ke jaringan: laptop, desktop, smartphone, tablet, server, hingga perangkat IoT (Internet of Things).
Ada dua tujuan endpoint security, yaitu mencegah ancaman masuk ke perangkat, dan mendeteksi serta merespon ancaman yang berhasil melewati pertahanan awal. Ini yang membedakan endpoint security modern dari antivirus tradisional yang hanya berfokus pada pencegahan.
Mengapa Endpoint Menjadi Target Utama Penyerang
Penyerang menarget endpoint karena tiga alasan utama:
- Jumlahnya besar dan beragam: satu perusahaan dengan 500 karyawan bisa memiliki ribuan endpoint aktif, termasuk perangkat pribadi yang digunakan untuk bekerja. Setiap endpoint adalah titik masuk potensial.
- Sulit dikontrol sepenuhnya: perangkat yang beroperasi di luar jaringan korporat, dari rumah, kafe, atau lokasi remote, lebih sulit dipantau dan diperbarui secara konsisten.
- Manusia sebagai faktor resiko: phishing, tautan berbahaya, dan rekayasa sosial menarget pengguna perangkat, bukan sistem. Faktor manusia terlibat dalam 68% pelanggaran data yang terjadi (IBM Security).
Baca juga: 11 Rekomendasi DLP software di 2026
Lanskap Ancaman Endpoint di 2026
Tiga kategori ancaman yang paling banyak menarget endpoint saat ini:
- Ransomware: mengenkripsi data di perangkat dan meminta tebusan. 80–90% serangan ransomware berasal dari perangkat yang tidak terkelola (Microsoft Digital Defense Report).
- Fileless malware: serangan yang tidak menginstal file di perangkat, melainkan beroperasi langsung di memori menggunakan alat sistem yang sah seperti PowerShell. Tidak terdeteksi antivirus berbasis signature.
- Supply chain attack: menyusupkan kode berbahaya melalui pembaruan software yang sah. Karyawan yang menginstal pembaruan dari vendor terpercaya tanpa sadar menginstal malware.
- Credential stuffing: menggunakan kredensial yang dicuri dari satu layanan untuk mencoba masuk ke layanan lain. Efektif karena banyak pengguna menggunakan password yang sama di berbagai platform.
Bagaimana Cara Kerja Endpoint Security?
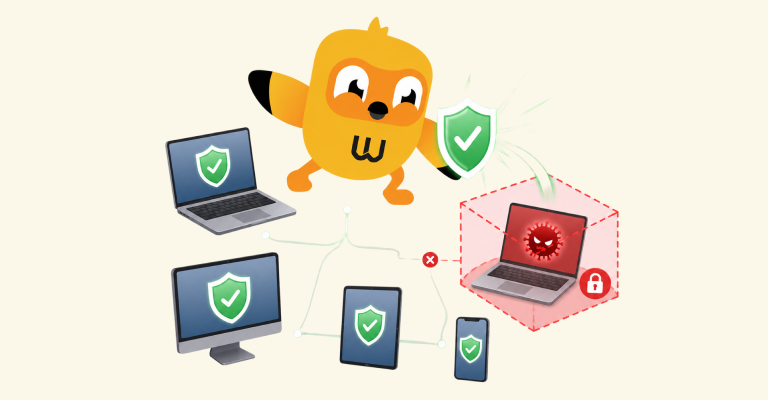
Endpoint security modern beroperasi dengan model client-server. Sebuah konsol manajemen terpusat, yang di-host di server atau cloud, menjadi pusat kendali. Setiap perangkat menjalankan agen ringan (lightweight agent) yang berkomunikasi dengan konsol ini secara real-time.
Agen di setiap endpoint mengumpulkan data aktivitas secara kontinu: proses yang berjalan, koneksi jaringan, file yang diakses, dan perilaku pengguna. Data ini dikirim ke konsol untuk dianalisis menggunakan machine learning dan basis data ancaman global.
Tiga Lapisan Cara Kerja Endpoint Security
- Pencegahan: memblokir ancaman yang sudah dikenal sebelum masuk ke perangkat. Ini mencakup antivirus, firewall berbasis perangkat, dan kontrol aplikasi yang membatasi program yang boleh dijalankan.
- Deteksi: memantau perilaku perangkat secara real-time untuk mengidentifikasi aktivitas yang menyimpang dari baseline normal, bahkan jika ancaman tersebut belum pernah dikenal sebelumnya. Ini menangkap zero-day exploit dan fileless malware yang lolos dari pencegahan.
- Respon: setelah ancaman teridentifikasi, sistem secara otomatis mengisolasi perangkat dari jaringan, menghentikan proses berbahaya, dan memulai pemulihan. Tim keamanan menerima alert yang diprioritaskan untuk investigasi lebih lanjut.
Teknologi dalam Ekosistem Endpoint Security
Endpoint security modern bukan satu produk tunggal, melainkan ekosistem teknologi yang saling melengkapi. Memahami perbedaan setiap komponen adalah kunci untuk membangun pertahanan yang tepat.
| Teknologi | Singkatan | Fungsi Utama | Deteksi Ancaman Baru | Respon Otomatis |
|---|---|---|---|---|
| Antivirus / NGAV | AV / NGAV | Memblokir malware berdasarkan signature dan heuristik | Terbatas (hanya ancaman dikenal) | Karantina file otomatis |
| Endpoint Protection Platform | EPP | Pencegahan ancaman komprehensif: AV, firewall, enkripsi, kontrol aplikasi | Terbatas untuk zero-day | Blokir dan karantina |
| Endpoint Detection & Response | EDR | Monitoring kontinu, deteksi anomali perilaku, investigasi forensik | Ya (behavior-based) | Isolasi endpoint, rollback |
| Extended Detection & Response | XDR | Integrasi endpoint + jaringan + cloud + identitas dalam satu platform | Ya (lintas domain) | Respon terkoordinasi lintas domain |
| Unified Endpoint Management | UEM | Manajemen dan penerapan kebijakan keamanan untuk semua jenis perangkat | Tidak (manajemen, bukan deteksi) | Remote wipe, lock |
EPP vs EDR: Kapan Membutuhkan Keduanya?
EPP (Endpoint Protection Platform) adalah lapisan pencegahan, memblokir ancaman sebelum menginfeksi perangkat. EDR (Endpoint Detection and Response) adalah lapisan deteksi dan respon, menangkap ancaman yang berhasil melewati EPP.
Kedua teknologi ini saling melengkapi, bukan saling menggantikan. Gartner mencatat bahwa EDR dapat merespons ancaman dalam 15 menit, dibanding antivirus tradisional yang membutuhkan berjam-jam atau berhari-hari. Perusahaan yang hanya menggunakan EPP tanpa EDR tidak memiliki visibilitas terhadap ancaman yang sudah masuk ke dalam perangkat.
XDR (Extended Detection and Response) mengambil langkah lebih jauh. Dengan mengintegrasikan data dari endpoint, jaringan, cloud, dan identitas dalam satu platform analitik. Lebih dari 70% insiden yang dilacak Unit 42 (Palo Alto Networks) melibatkan tiga domain sekaligus, endpoint, cloud, dan identitas (Palo Alto Networks, 2025). XDR dirancang untuk mendeteksi ancaman yang bergerak lintas domain ini.
Tantangan Endpoint Security di Era Kerja Hybrid dan BYOD
Model kerja hybrid dan kebijakan Bring Your Own Device (BYOD) telah mengubah definisi endpoint secara fundamental. Perangkat yang mengakses data perusahaan tidak lagi hanya laptop korporat yang dikelola IT, melainkan juga smartphone pribadi, tablet keluarga, dan laptop lama dengan sistem operasi yang sudah kadaluarsa.
Berdasarkan data dari Venn, 48% perusahaan mengalami pelanggaran data yang terhubung ke perangkat pribadi yang tidak aman dalam satu tahun terakhir. Ini mencerminkan gap besar antara ekspansi perangkat yang mengakses data korporat dan kemampuan tim IT untuk mengamankannya.
Empat Resiko Utama BYOD yang Sering Diabaikan
- Perangkat tidak ter-patch: perangkat pribadi sering menjalankan versi sistem operasi atau aplikasi yang sudah lama tidak diperbarui. Setiap kerentanan yang belum di-patch adalah pintu terbuka bagi penyerang.
- Shadow IT: karyawan menginstal aplikasi pihak ketiga yang tidak disetujui IT pada perangkat yang digunakan untuk bekerja. 84% pemimpin IT khawatir dengan resiko shadow IT dari perangkat BYOD (NordLayer, 2025).
- Tidak ada enkripsi data: data korporat yang tersimpan di perangkat pribadi sering tidak dienkripsi. Jika perangkat hilang atau dicuri, data langsung dapat diakses.
- Kontaminasi silang personal-korporat: malware yang menginfeksi aplikasi personal di perangkat yang sama dapat berpindah ke data atau koneksi kerja yang ada di perangkat tersebut.
Strategi Perlindungan Endpoint yang Efektif di 2026
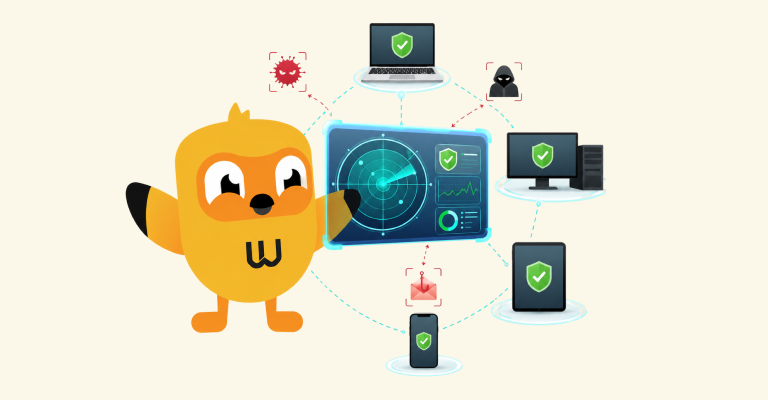
Tidak ada satu solusi yang cukup untuk mengamankan endpoint di lingkungan hybrid modern. Strategi yang efektif memerlukan lapisan pertahanan yang saling melengkapi, diterapkan secara konsisten di semua perangkat yang mengakses jaringan.
Strategi 1: Implementasi Keamanan Berlapis (Defense in Depth)
Defense in depth adalah prinsip keamanan yang menempatkan beberapa lapisan pertahanan sehingga jika satu lapisan dilanggar, lapisan berikutnya masih dapat menghentikan ancaman.
- Lapisan 1 (Pencegahan): EPP / NGAV untuk memblokir ancaman yang dikenal. Ini adalah lapisan paling dasar dan harus ada di semua perangkat.
- Lapisan 2 (Deteksi dan Respon): EDR untuk memantau perilaku perangkat secara real-time dan merespons ancaman yang lolos dari EPP.
- Lapisan 3 (Visibilitas Lintas Domain): XDR untuk mendeteksi ancaman yang bergerak antara endpoint, jaringan, dan cloud, skenario yang semakin umum dalam serangan modern.
- Lapisan 4 (Manajemen Identitas): autentikasi multifaktor (MFA) untuk memastikan bahwa akses ke perangkat dan sistem hanya diberikan kepada pengguna yang terverifikasi.
Strategi 2: Zero Trust untuk Endpoint
Prinsip Zero Trust menyatakan bahwa tidak ada perangkat atau pengguna yang dipercaya secara otomatis, bahkan yang berada di dalam jaringan korporat sekalipun. Setiap permintaan akses diverifikasi ulang berdasarkan identitas, kondisi perangkat, dan konteks.
Untuk endpoint, Zero Trust berarti, perangkat hanya mendapat akses ke sumber daya yang benar-benar dibutuhkan (prinsip least privilege), kondisi keamanan perangkat diperiksa sebelum akses diberikan, dan sesi akses dipantau secara kontinu bahkan setelah autentikasi berhasil.
Strategi 3: Patch Management yang Disiplin
Mayoritas eksploitasi yang berhasil memanfaatkan kerentanan yang sudah diketahui dan sudah tersedia patch-nya. Manajemen pembaruan yang konsisten, memastikan semua endpoint mendapat patch keamanan terbaru dalam waktu singkat setelah dirilis, menutup sebagian besar vektor serangan yang tidak memerlukan zero-day.
Untuk perangkat BYOD, ini lebih menantang karena tim IT tidak memiliki kontrol penuh. Solusinya: kebijakan yang mewajibkan perangkat memenuhi standar keamanan minimum (versi OS terkini, patch terbaru) sebelum diizinkan mengakses jaringan korporat.
Strategi 4: Edukasi Pengguna
Teknologi terbaik sekalipun tidak efektif jika pengguna mengklik tautan berbahaya atau menggunakan password yang lemah. Phishing adalah vektor serangan paling umum ke endpoint, dan hampir seluruhnya mengandalkan kesalahan manusia.
Program edukasi yang efektif mencakup: simulasi phishing berkala untuk mengukur tingkat kewaspadaan karyawan, pelatihan cara mengenali email dan tautan mencurigakan, kebijakan password yang jelas dan penggunaan password manager, serta prosedur pelaporan yang mudah jika karyawan mencurigai adanya insiden keamanan.
Strategi 5: Monitoring Berkala
47% perusahaan tidak memantau jaringan mereka 24/7, artinya serangan yang dimulai di luar jam kerja bisa berlangsung berjam-jam tanpa terdeteksi. Endpoint security yang efektif memerlukan pemantauan kontinu, baik melalui tim SOC (Security Operations Center) internal maupun layanan MDR (Managed Detection and Response) dari pihak ketiga.
Kesimpulan
Endpoint security adalah fondasi keamanan siber yang tidak dapat diabaikan. Dengan 90% serangan siber yang berasal dari endpoint, strategi keamanan yang tidak mencakup perlindungan menyeluruh di lapisan perangkat memiliki celah besar yang siap dieksploitasi.
Di 2026, ancaman terus berkembang: fileless malware, serangan berbasis AI, dan eksploitasi perangkat BYOD yang tidak terkelola menjadi vektor serangan baru yang tidak dapat ditangkap antivirus tradisional. Kombinasi EPP + EDR + XDR, diterapkan di atas kerangka Zero Trust dan didukung edukasi pengguna yang konsisten, adalah strategi pertahanan yang relevan untuk lingkungan kerja hybrid saat ini.
Memilih dan mengimplementasikan solusi endpoint security yang tepat memerlukan pemahaman mendalam tentang kebutuhan spesifik perusahaan Anda, skala perangkat, jenis data yang dikelola, regulasi yang berlaku, dan kapabilitas tim IT internal.
FAQ tentang Endpoint Security
Antivirus adalah komponen paling dasar dari endpoint security, bertugas mendeteksi dan menghapus malware yang dikenal berdasarkan database signature. Endpoint security modern jauh lebih luas: mencakup deteksi perilaku anomali, respons otomatis, investigasi forensik, manajemen perangkat, enkripsi data, dan integrasi dengan platform keamanan lain seperti SIEM dan NDR.
Ya. Penyerang tidak hanya menarget perusahaan besar, mereka justru sering menarget perusahaan kecil karena pertahanannya cenderung lebih lemah. Platform endpoint security berbasis SaaS kini tersedia dengan model berlangganan yang terjangkau, tanpa memerlukan tim IT khusus untuk mengelolanya. Layanan MDR (Managed Detection and Response) dari pihak ketiga adalah opsi terbaik bagi perusahaan kecil yang tidak memiliki tim SOC internal.
Tiga langkah minimum untuk mengamankan perangkat BYOD: 1) Wajibkan pemasangan agen endpoint security yang dikelola IT sebagai syarat akses ke jaringan dan data korporat. 2) Mobile Device Management (MDM) untuk memantau kondisi keamanan perangkat dan kemampuan remote wipe jika perangkat hilang atau karyawan keluar. 3) Segmentasi akses: perangkat BYOD hanya mendapat akses ke sumber daya yang benar-benar dibutuhkan, bukan akses penuh ke seluruh jaringan korporat.
Beberapa tandanya antara lain: perangkat melambat secara drastis tanpa alasan jelas, aktivitas jaringan yang tidak biasa (koneksi ke IP tak dikenal di luar jam kerja), proses asing yang berjalan di latar belakang, akun mengirim email/pesan mencurigakan, atau file yang tiba-tiba tidak bisa diakses/berubah ekstensi (tanda awal ransomware).
Implementasi agen endpoint security di perangkat yang sudah ada dapat dilakukan dalam hitungan jam untuk perusahaan kecil, atau beberapa hari untuk enterprise besar. Konfigurasi kebijakan keamanan, integrasi dengan sistem yang sudah ada, dan pelatihan tim membutuhkan waktu beberapa minggu. Pendekatan bertahap, mulai dari perangkat paling kritis terlebih dahulu, adalah cara terbaik untuk meminimalkan gangguan operasional selama implementasi.








 Batam
