


Pada 7 November 2026, dashboard FortiGuard Labs mencatat sekitar 350.600 aktivitas ancaman siber terdeteksi di Indonesia dalam periode 24 jam. Sekitar 214.000 di antaranya tercatat pada kategori perbankan, layanan keuangan, dan asuransi (BFSI), menurut pemantauan Tirto atas dashboard tersebut. Angka ini memunculkan pertanyaan: seberapa serius ancamannya bagi sektor keuangan, dan apakah kita perlu khawatir?
Poin Utama
- Snapshot FortiGuard pada 7 November 2026 mencatat sekitar 350.600 aktivitas ancaman ke Indonesia: 214.000 pada kategori BFSI dan 79.000 pada pemerintah serta fasilitas vital.
- BSSN menegaskan angka FortiGuard merupakan aktivitas yang terdeteksi perangkat keamanan Fortinet, bukan jumlah insiden atau sistem yang berhasil ditembus.
- Laporan Lanskap Keamanan Siber Indonesia 2024 yang diterbitkan BSSN pada 2025 memberi konteks tentang anomali trafik dan indikasi insiden siber nasional.
- Ancaman tetap perlu dikelola: PPATK mencatat 21 kasus peretasan sektor keuangan dengan kerugian Rp1,52 triliun hingga Triwulan I 2026, sementara BSSN memperkuat koordinasi TTIS sektor keuangan.
Untuk membaca angka tersebut secara tepat, artikel ini akan melihat lebih dulu apa yang ditampilkan FortiGuard Threat Map pada 7 November 2026. Setelah itu, data akan dibandingkan dengan penjelasan BSSN dan gambaran anomali trafik tahunan, sebelum membahas insiden nyata, pola serangan terhadap aplikasi perbankan, serta langkah evaluasi keamanan yang perlu dilakukan bank.
Apa yang Tercatat di FortiGuard Threat Map pada 7 November 2026?
Menurut pemantauan pada Sabtu, 7 November 2026, FortiGuard Threat Map menampilkan sekitar 350.600 aktivitas ancaman siber yang terdeteksi di Indonesia dalam kurun 24 jam. Dari jumlah tersebut, kategori perbankan, layanan keuangan, dan asuransi mencatat sekitar 214.000 aktivitas. Kategori pemerintah dan fasilitas vital berada di urutan berikutnya dengan sekitar 79.000 aktivitas, sebagaimana dilaporkan Tirto.
Angka tersebut dapat diringkas sebagai berikut:
- 350.600 aktivitas ancaman terdeteksi ke Indonesia dalam periode 24 jam.
- 214.000 aktivitas tercatat pada kategori Banking, Financial Services, and Insurance (BFSI).
- 79.000 aktivitas tercatat pada instansi pemerintah dan fasilitas vital.
Kategori BFSI mencakup perbankan, layanan keuangan, dan asuransi. Karena itu, angka 214.000 tidak dapat dibaca sebagai jumlah serangan yang hanya menyasar bank. Data ini merupakan potret dashboard pada satu waktu pemantauan, bukan rekap insiden yang telah dikonfirmasi.
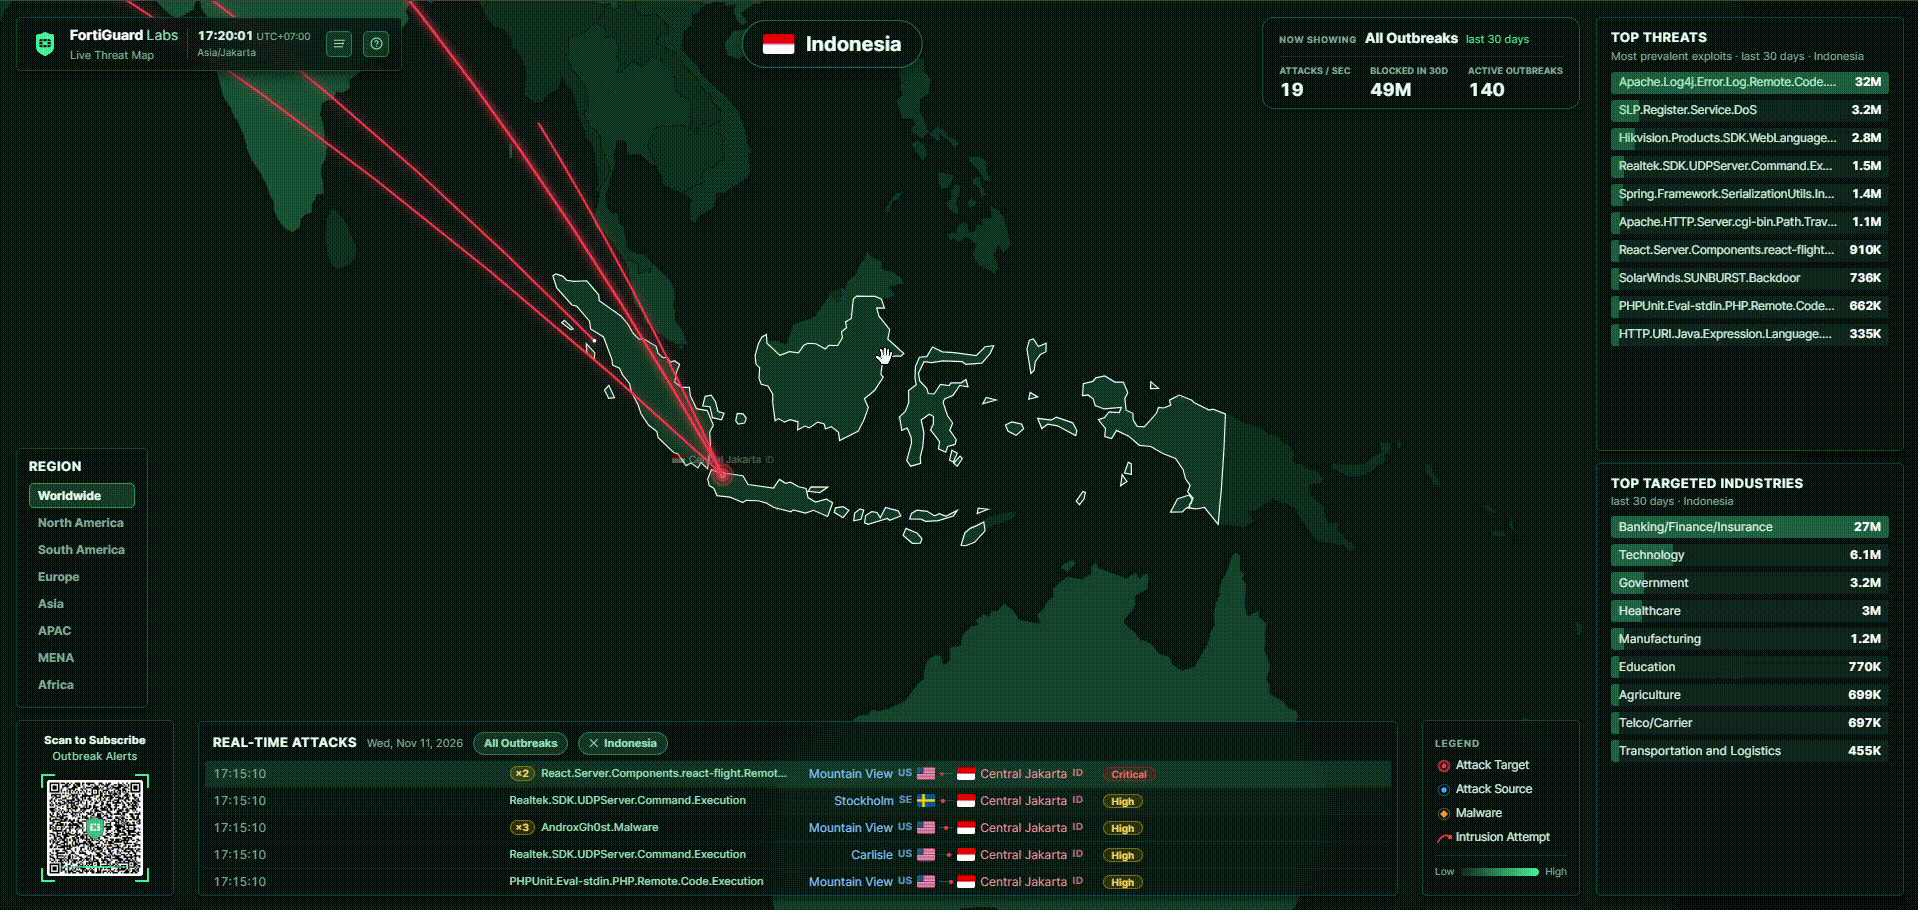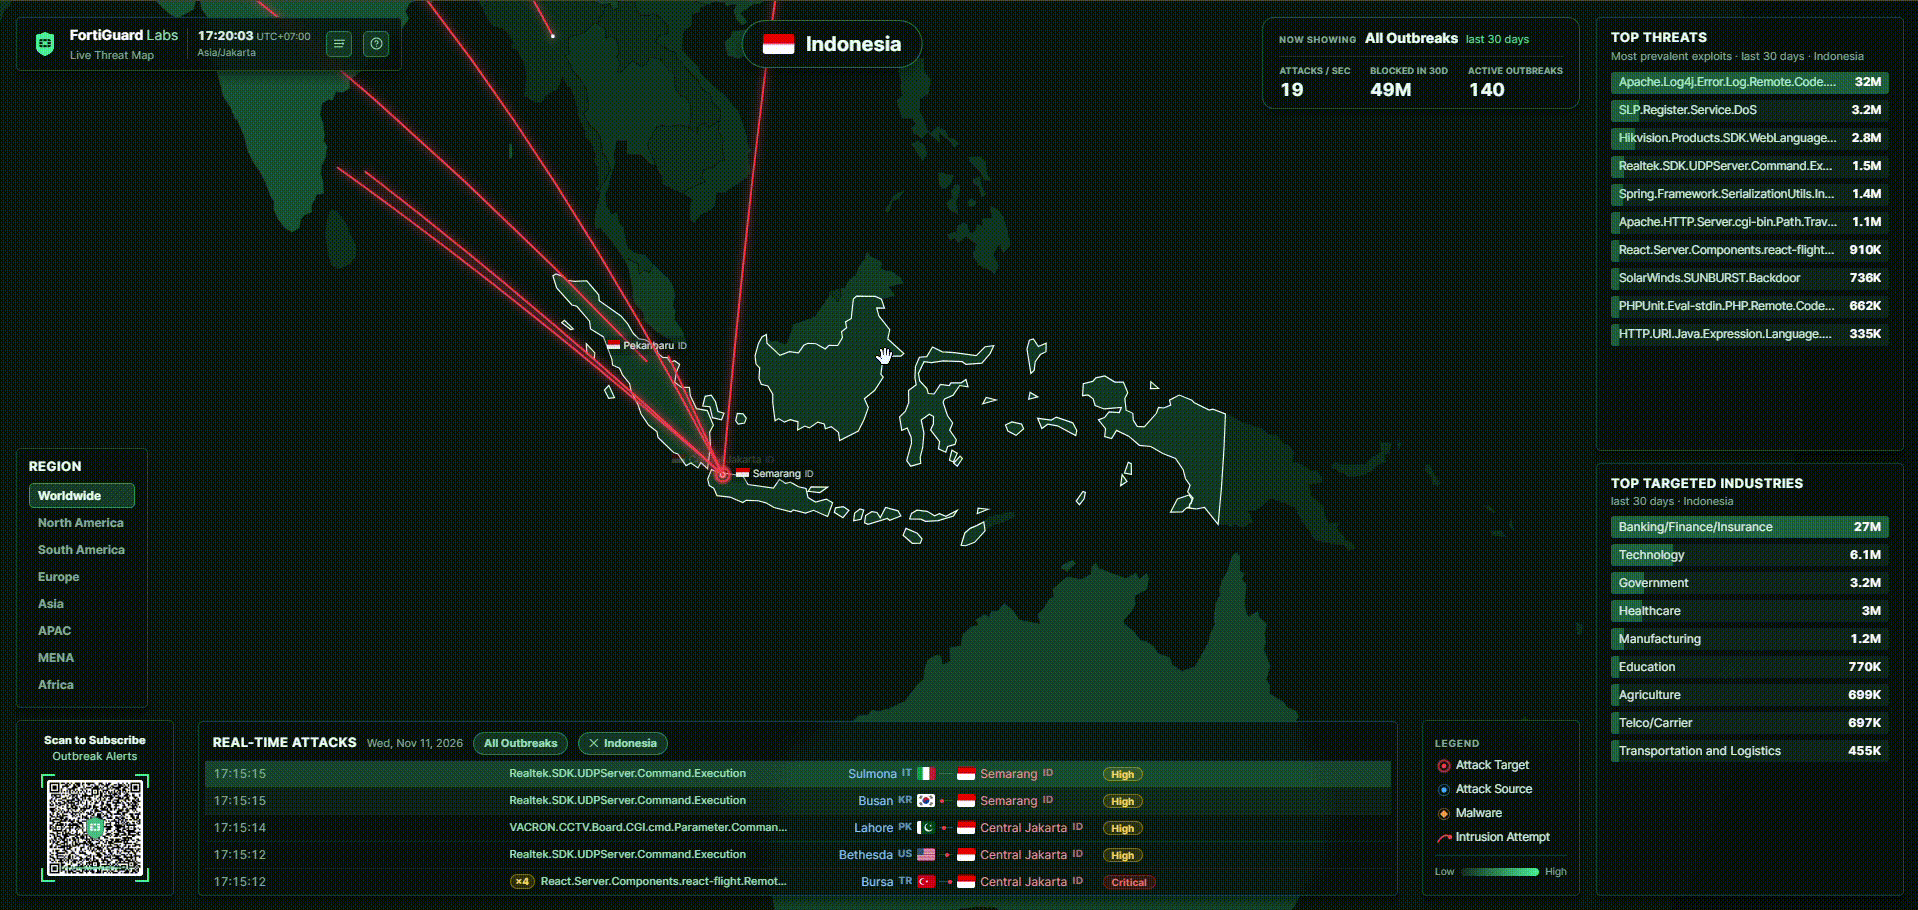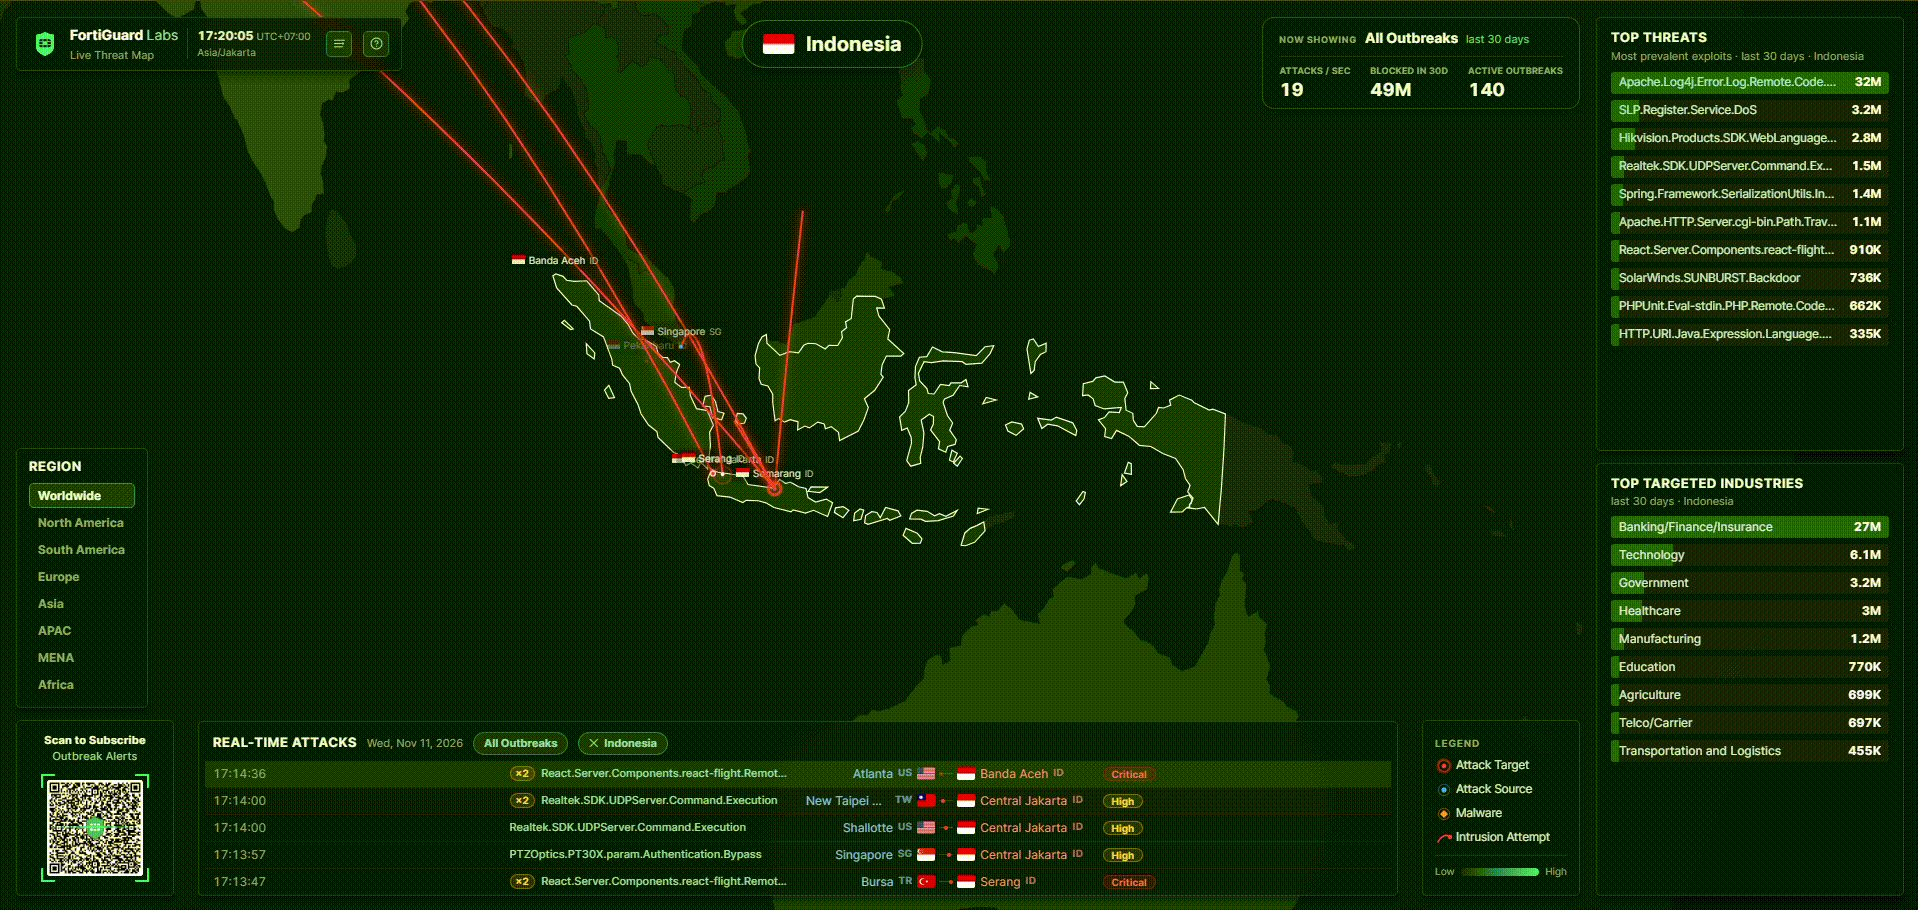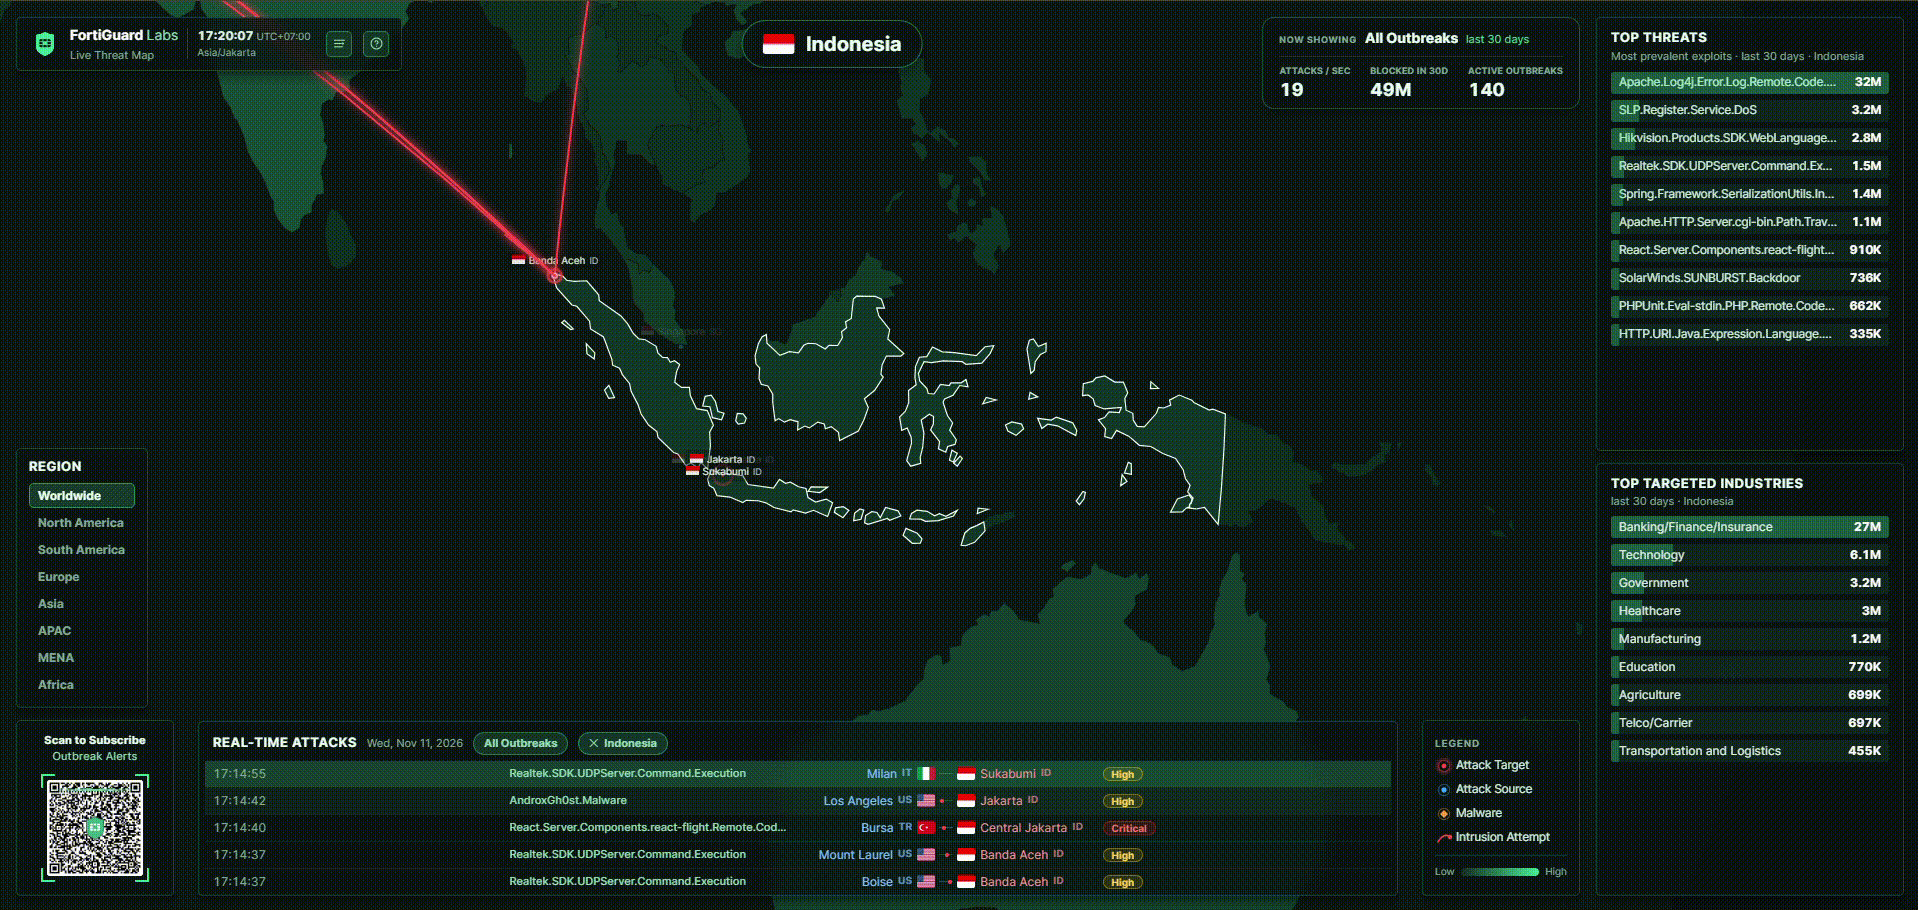
Apa Arti Angka 350.600 Aktivitas Ancaman? Perlukah Kita Khawatir?
Angka 350.600 aktivitas ancaman yang tercatat di FortiGuard Threat Map merupakan aktivitas yang terdeteksi perangkat keamanan Fortinet selama periode pemantauan 24 jam. Dalam klarifikasinya pada 10 November 2026, Badan Siber dan Sandi Negara (BSSN) menegaskan bahwa angka tersebut tidak mencerminkan jumlah insiden keamanan siber atau sistem yang berhasil ditembus di sektor keuangan.
Aktivitas yang tertangkap sensor dapat mencakup pemindaian otomatis dan percobaan koneksi ke layanan yang terhubung ke internet. Aktivitas semacam ini merupakan bagian dari lalu lintas ancaman yang terus dipantau oleh perangkat keamanan. Sebagian percobaan dapat dikenali atau dihentikan sebelum berkembang menjadi insiden. Karena itu, jumlah deteksi yang tinggi lebih tepat dibaca sebagai sinyal kewaspadaan, bukan bukti bahwa sistem perbankan telah berhasil dibobol.
Gambaran pemantauan nasional juga dapat dilihat dalam laporan Lanskap Keamanan Siber Indonesia 2024 yang diterbitkan BSSN pada 2025. Laporan tersebut merangkum anomali trafik, notifikasi indikasi insiden, dan temuan intelijen ancaman sepanjang 2024. Data ini memberi konteks bahwa pemantauan keamanan siber mencatat beragam aktivitas yang perlu dianalisis lebih lanjut; metriknya tidak dapat dibandingkan langsung dengan snapshot FortiGuard pada 7 November 2026.
Dengan demikian, angka 214.000 pada kategori BFSI tidak boleh diterjemahkan sebagai 214.000 pembobolan bank. Kategori tersebut mencakup perbankan, layanan keuangan, dan asuransi. Yang perlu dipastikan adalah apakah aktivitas yang terdeteksi diikuti bukti akses tidak sah, kebocoran data, gangguan layanan, atau transaksi tanpa otorisasi.
Artinya, publik tidak perlu panik hanya karena melihat angka besar dalam satu snapshot. Namun, bank tetap perlu menindaklanjuti peringatan sesuai konteks aset dan layanan yang dilindungi. Untuk memahami mengapa sektor ini tetap memerlukan pengamanan berlapis, berikutnya kita akan melihat karakteristik infrastruktur perbankan yang membuatnya menjadi sasaran bernilai tinggi.
Website & Application Penetration Testing Membantu Mengidentifikasi Celah Sebelum Dieksploitasi
Penetration testing atau pentest merupakan pengujian keamanan dengan mensimulasikan serangan secara etis dan terkontrol untuk menemukan serta memvalidasi kerentanan sebelum dimanfaatkan oleh pelaku. Pada sektor perbankan, pengujian ini dapat mencakup website dan aplikasi web, mobile app Android dan iOS, serta API yang menghubungkan berbagai sistem. Skenario pengujian dapat mengacu pada OWASP Top 10 2025 dan OWASP Web Security Testing Guide, dengan penyesuaian terhadap teknologi dan ruang lingkup aplikasi yang diuji. Untuk memahami pengertian, tujuan, dan cara kerjanya lebih lanjut, baca juga penjelasan mengenai penetration testing.
Weefer menyediakan layanan Website & Application Penetration Testing untuk membantu perusahaan mengidentifikasi kerentanan pada website, aplikasi web, mobile app, dan API. Pengujian menggabungkan pemindaian berbasis tools dengan validasi manual oleh pentester untuk memeriksa temuan, membuktikan potensi dampaknya, dan menyusun rekomendasi remediasi. Hasilnya dapat membantu tim IT dan keamanan menentukan prioritas perbaikan serta mengevaluasi efektivitas kontrol keamanan aplikasi.
FAQ
Tidak. BSSN menjelaskan bahwa angka FortiGuard adalah aktivitas yang terdeteksi perangkat keamanan Fortinet, bukan jumlah insiden atau sistem yang berhasil ditembus. Dampak harus dinilai dari bukti kompromi dan hasil investigasi.
BFSI adalah singkatan dari Banking, Financial Services, and Insurance. Kategori ini mencakup bank, layanan keuangan lain, dan perusahaan asuransi, sehingga angka 214 ribu tidak merujuk pada bank saja.
Ancaman yang perlu diwaspadai meliputi eksploitasi kerentanan aplikasi dan server, malware, phishing, pencurian kredensial, pengambilalihan akun, serta serangan melalui pihak ketiga.
Anomali trafik adalah pola lalu lintas jaringan yang menyimpang dan perlu diperiksa. Anomali belum tentu serangan atau insiden yang berhasil; penilaiannya membutuhkan bukti, konteks, dan investigasi.
Tidak. ThreatFabric menganalisis malware Android yang menargetkan aplikasi mobile banking pada perangkat pengguna. Temuan itu tidak otomatis membuktikan server atau core banking bank telah ditembus.
Vulnerability Assessment mengidentifikasi dan menilai kerentanan. Penetration Testing menguji secara terkontrol apakah celah dapat dieksploitasi dan apa dampak yang mungkin timbul.
Pengujian perlu dilakukan berkala, terutama setelah peluncuran aplikasi atau fitur baru, perubahan arsitektur, integrasi API, migrasi infrastruktur, atau perbaikan kerentanan.








 Batam
