

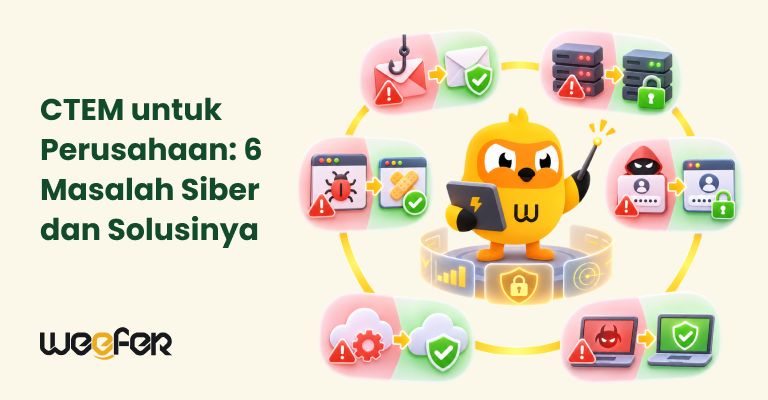

CTEM (Continuous Threat Exposure Management) adalah program keamanan siber yang terus-menerus menemukan, memprioritaskan, dan menutup titik paparan yang paling mungkin dieksploitasi penyerang, lalu mengulang siklus itu tanpa jeda. Gartner merumuskannya sebagai proses lima tahap: scoping, discovery, prioritization, validation, dan mobilization. Bagi perusahaan enterprise, nilai CTEM terlihat pada enam masalah yang hampir selalu muncul bersamaan. Keenamnya adalah strategi dan biaya attack surface management, cloud security posture management di lingkungan multi-cloud, takedown situs phishing, dark web monitoring, ransomware dan cyber insurance, serta serangan berbasis generative AI (GenAI).
ImmuniWeb akan membahas keenam topik itu dalam webinar Continuous Threat Exposure Management (CTEM) with ImmuniWeb pada 26 November 2026. Artikel ini memakai keenam topik itu sebagai kerangka, dengan data pendukung dan pendekatan CTEM untuk tiap masalah.
Key Takeways
- Definisi: Menurut Gartner, CTEM berjalan sebagai lima tahap berulang untuk menemukan, memprioritaskan, memvalidasi, dan menutup paparan ancaman.
- Masalah: Perusahaan enterprise menghadapi enam masalah yang saling terkait, dari pengelolaan attack surface sampai serangan berbasis GenAI.
- Data: Eksploitasi kerentanan kini menempati peringkat pertama jalur masuk breach menurut Verizon, dan Badan Siber dan Sandi Negara (BSSN) mencatat sekitar 5,2 miliar anomali trafik di Indonesia pada 2025.
- Pendekatan: Setiap masalah dijawab oleh tahap CTEM yang berbeda, sehingga perusahaan bisa mulai dari satu lingkup lalu memperluasnya.
- Acara: ImmuniWeb membahas keenam topik ini pada webinar 26 November 2026, dan Weefer sebagai mitra resmi ImmuniWeb mendampingi konsultasi lanjutannya.
Webinar CTEM with ImmuniWeb pada 26 November 2026
Webinar ini berdurasi 60 menit dan dipimpin langsung oleh Dr. Ilia Kolochenko, Founder & Chief Architect ImmuniWeb. Sesi berbahasa Inggris dengan subtitle langsung di lebih dari 35 bahasa, dan peserta bisa bergabung lewat Zoom atau Microsoft Teams. Halaman acara tidak merinci daftar bahasa subtitle, jadi ketersediaan bahasa Indonesia perlu dipastikan saat mendaftar.
| Sesi | Waktu |
|---|---|
| Sesi 1 | 26 November 2026, pukul 10.00 waktu Jenewa (13.00 Dubai, 17.00 Singapura, 16.00 Waktu Indonesia Barat (WIB)) |
| Sesi 2 | 26 November 2026, pukul 17.00 waktu Jenewa (11.00 New York, 08.00 California, 23.00 WIB) |
Kedua sesi identik, dan akses ke sesi langsung dapat ditutup 10 menit setelah jadwal dimulai, sehingga peserta sebaiknya hadir tepat waktu. Kredit Continuing Professional Education (CPE) dapat diminta setelah webinar selesai. Perusahaan yang ingin mengikuti bisa mendaftar di halaman webinar ImmuniWeb.
Enam topik yang dijanjikan ImmuniWeb menjadi daftar masalah di artikel ini:
- Strategi dan pengurangan biaya attack surface management (ASM)
- Cloud security posture management (CSPM) di lingkungan multi-cloud
- Takedown dan respon hukum terhadap situs phishing atau berbahaya
- Dark web monitoring untuk mencegah kebocoran data
- Penanganan serangan ransomware dan cyber insurance
- Deteksi dan respon terhadap serangan berbasis GenAI
Rincian isi sesi belum dipublikasikan ImmuniWeb, sehingga bagian berikutnya menjelaskan tiap masalah dari sumber independen. Webinar menjadi tempat untuk mendalami pendekatan ImmuniWeb. Sebelum itu, data berikut menunjukkan mengapa keenam masalah ini muncul bersamaan.
Mengapa Perusahaan Butuh Pendekatan Berkelanjutan
BSSN mencatat sekitar 5,2 miliar anomali trafik di Indonesia sepanjang 2025, dengan 93,78 persen berkaitan dengan potensi malware. BSSN sendiri menjelaskan bahwa anomali belum tentu serangan, dan kapasitas pemantauannya baru di bawah 10 persen dari seluruh trafik internet nasional.
Di sisi pertahanan, jalur masuk yang paling sering dipakai penyerang makin sulit dikejar. Dalam Data Breach Investigations Report (DBIR) 2026 dari Verizon, eksploitasi kerentanan mencapai 31 persen insiden dan untuk pertama kalinya melampaui kredensial curian sebagai jalur masuk utama. Pada periode yang sama, jumlah kerentanan kritis yang perlu ditambal naik 50 persen, dan median waktu penambalan memanjang dari 32 hari menjadi 43 hari.
Gartner menyebut taktik seperti mengotomatiskan kontrol dan memasang patch tidak mengurangi paparan di masa depan. Yang dibutuhkan adalah program yang menyaring dan memprioritaskan apa pun yang paling mengancam bisnis. Gartner juga memperkirakan bahwa pada 2026, perusahaan yang memprioritaskan investasi keamanan lewat program exposure management berkelanjutan akan tiga kali lebih kecil kemungkinannya mengalami breach. Prediksi itu dipublikasikan pada 2023 sebagai proyeksi, sehingga lebih tepat dibaca sebagai arah dan tidak menjamin hasil.
| Tahap | Pertanyaan yang dijawab |
|---|---|
| Scoping | Aset dan proses bisnis mana yang masuk cakupan program? |
| Discovery | Aset, kerentanan, dan misconfiguration apa yang terlihat maupun tersembunyi? |
| Prioritization | Paparan mana yang paling mungkin dieksploitasi dan paling merugikan bisnis? |
| Validation | Apakah penyerang benar-benar bisa mengeksploitasinya, dan cukup cepatkah rencana respon? |
| Mobilization | Siapa yang menyetujui dan menjalankan perbaikan, dengan alur apa? |
Kelima tahap ini muncul berulang di setiap masalah berikut. Pembahasan dimulai dari yang paling mendasar, yaitu mengetahui apa saja yang perusahaan miliki di internet.
Attack Surface Management: Strategi dan Pengendalian Biaya
Masalah pertama adalah attack surface yang lebih luas dari daftar server. Gartner menyebut cakupannya meliputi perangkat dan aplikasi, ditambah akun media sosial perusahaan, repositori kode online, dan sistem rantai pasok yang terintegrasi. Menurut catatan Gartner, kerancuan antara scoping dan discovery sering menjadi kegagalan pertama dalam membangun program CTEM. Jumlah aset yang ditemukan belum menjadi ukuran keberhasilan. Yang lebih bernilai adalah cakupan yang ditentukan berdasarkan resiko bisnis.
Aspek biaya mengikuti logika yang sama. Dengan beban penambalan yang naik 50 persen, menambal semuanya tidak lagi realistis. Prioritas berbasis resiko bisnis menekan biaya karena tim hanya mengerjakan paparan yang paling relevan. Gartner menyarankan perusahaan yang baru memulai untuk mencoba CTEM pada satu area sempit, misalnya attack surface eksternal.
ImmuniWeb Discovery mendukung langkah itu. Menurut halaman produk di Weefer, solusi ini mendeteksi dan mengklasifikasikan aset IT secara otomatis, baik on-premise maupun di cloud, serta mendeteksi aset yang salah konfigurasi, rentan, atau usang. Peringatan juga dikirim untuk shadow IT dan aset yang terabaikan atau terlupakan.
Aset yang terlihat dari luar hampir selalu sebagian berada di cloud, tempat masalah berikutnya muncul.
Cloud Security Posture Management di Lingkungan Multi-Cloud
Survei SANS Institute 2026 terhadap 400 profesional IT dan keamanan menunjukkan 93 persen responden sudah menjalankan beban kerja produksi di cloud, dan 65 persen memakai lebih dari satu penyedia. Misconfiguration menjadi penyebab utama insiden cloud kritis dengan porsi 45 persen, hampir dua kali lipat pencurian kredensial yang berada di 22 persen. Sekitar separuh responden (49 persen) membutuhkan lebih dari 24 jam untuk menutup celah kritis yang sudah diketahui.
SANS menilai akar masalahnya ada pada jarak antara menemukan celah dan memperbaikinya, di banyak konsol tanpa pemilik yang jelas. Dalam kerangka CTEM, jarak itu diisi oleh tahap prioritization dan mobilization. Temuan postur cloud perlu masuk ke antrean yang sama dengan temuan lain, dengan pemilik dan tenggat yang disepakati. Postur keamanan SaaS disebut Gartner sebagai salah satu area pilot yang layak untuk CTEM pertama.
Menurut halaman produk Weefer, paket ImmuniWeb Discovery Ultimate, Corporate Pro, dan ASM sudah mencakup Cloud Security Posture Management, bersama pemantauan keamanan berkelanjutan.
Setelah aset dan postur cloud terpetakan, ancaman berikutnya datang dari pihak luar yang menyamar sebagai perusahaan.
Takedown dan Respon Hukum untuk Situs Phishing atau Berbahaya
Pengelola Nama Domain Internet Indonesia (PANDI) melalui Indonesia Domain Abuse Data Exchange (IDADX) melaporkan 32.535 domain .id yang terindikasi penyalahgunaan sepanjang semester I 2026, termasuk 6.491 laporan phishing. CEO Privy Marshall Pribadi menyatakan bahwa penipuan makin sulit dikenali di tengah teknologi AI, dan imbauan kepada pengguna saja tidak lagi cukup.
Bagi perusahaan, situs yang meniru merek sendiri adalah masalah discovery sekaligus mobilization. Perusahaan perlu tahu lebih dulu bahwa domain tiruan itu ada, lalu punya jalur yang jelas untuk bertindak. Paket ImmuniWeb Discovery Ultimate, Corporate Pro, dan Dark Web memuat Phishing & Squatting Detection, dan ImmuniWeb mencantumkan phishing websites takedown sebagai salah satu use case platformnya.
Respon hukum membutuhkan persiapan yang sama. Bukti seperti tangkapan layar dan log, kronologi kejadian, serta kontak tim legal sebaiknya sudah tersedia sebelum insiden terjadi. Alur eskalasi ke penyedia hosting, pengelola domain, dan regulator sektor juga perlu didokumentasikan, sesuai dorongan Gartner untuk mencatat alur persetujuan lintas tim. Dasar pelaporan dan yurisdiksi tetap perlu dikaji tim legal dan penasihat hukum perusahaan.
Situs palsu jarang berdiri sendiri. Tujuan akhirnya sering kredensial, yang kemudian berpindah ke tempat yang sulit dipantau.
Dark Web Monitoring untuk Mencegah Kebocoran Data
Analisis log infostealer dalam laporan Verizon 2025 menemukan bahwa 46 persen sistem dengan kredensial perusahaan di dalam data curiannya adalah perangkat tidak terkelola, yaitu perangkat pribadi. Kebijakan perangkat perusahaan sulit menjangkau kebocoran semacam itu. Pada DBIR 2026, penyalahgunaan kredensial turun ke posisi ketiga di bawah phishing, tetapi tetap menjadi faktor yang besar.
Kebocoran data pribadi karyawan menunjukkan dampak lanjutannya. Weefer membahasnya dalam artikel tentang kebocoran data pribadi dan keamanan data perusahaan, termasuk peran vulnerability assessment dalam mendeteksi celah lebih dini.
Dalam CTEM, temuan dari dark web masuk ke tahap prioritization. Kredensial bocor yang cocok dengan panel administrasi yang terbuka ke internet menuntut tindakan lebih cepat daripada kredensial lama dari layanan yang sudah tidak dipakai. Tindakannya, seperti reset kredensial dan pencabutan sesi aktif, menjadi tugas mobilization. Menurut halaman produk Weefer, Dark Web Monitoring ImmuniWeb mendeteksi kebocoran data, sistem yang terkompromi, dan pengguna yang terinfeksi malware.
Kredensial yang sudah dipegang penyerang sering menjadi pintu masuk berikutnya, termasuk untuk ransomware.
Ransomware dan Cyber Insurance
Menurut DBIR 2026, ransomware hadir di 48 persen breach, naik empat poin dari edisi sebelumnya. Sebanyak 69 persen korban menolak membayar tebusan. Keterlibatan vendor atau kontraktor ikut melonjak, dari 30 persen menjadi 48 persen insiden, sehingga pemantauan pihak ketiga menjadi bagian dari pertahanan dan tidak bisa lagi dianggap urusan terpisah.
Persoalan ini bertemu dengan cyber insurance. Dalam diskusi yang diselenggarakan Indonesia Re dan diberitakan Kontan, disebutkan bahwa perusahaan asuransi kini menerapkan penilaian keamanan siber yang lebih ketat sebelum memberi perlindungan. Penilaian itu mencakup tingkat kematangan keamanan, pengelolaan resiko pihak ketiga, dan perubahan infrastruktur teknologi dalam beberapa tahun terakhir. Pembicara dari Institut Teknologi Bandung menekankan bahwa keamanan siber berfungsi mencegah resiko, sedangkan perusahaan tetap membutuhkan mekanisme transfer dan pembiayaan resiko untuk dampak yang tidak sepenuhnya bisa dicegah.
Catatan siklus CTEM, seperti cakupan, hasil validasi, dan waktu penutupan paparan, memberi bahan untuk menjawab penilaian semacam itu. Polis asuransi melengkapi program keamanan dan tidak menggantikannya.
Satu faktor ikut mengubah gambaran di semua masalah tadi, yaitu AI generatif.
Deteksi dan Respon terhadap Serangan Berbasis GenAI
Laporan Verizon 2025 mencatat bahwa teks hasil rekayasa AI dalam email berbahaya meningkat dua kali lipat dalam dua tahun. Peningkatan ini menunjukkan penyerang memakai AI untuk menyusun pesan yang lebih meyakinkan bagi korban phishing dan rekayasa sosial.
Gambaran DBIR 2026 lebih bernuansa. Peneliti Verizon menilai naiknya eksploitasi kerentanan lebih terkait kesulitan mengejar penambalan daripada bantuan AI, meski model AI baru diperkirakan memperburuk keadaan. Insiden shadow IT, terutama pemakaian AI tanpa izin di perangkat kerja, justru meningkat. Sebagian besar kasusnya berupa karyawan yang mengirim kode, gambar, atau informasi sensitif ke layanan GenAI saat bekerja.
Implikasinya bagi CTEM ada dua. Pertama, tahap scoping perlu memasukkan pemakaian AI oleh karyawan sebagai paparan, di samping aset teknis. Kedua, deteksi dan respon perlu didukung pelatihan dan layanan yang sudah ada. Weefer menyediakan Phishing Simulation and Security Awareness Training serta Managed Detection and Response dalam portofolio IT Security. Halaman acara ImmuniWeb mencantumkan deteksi dan respon serangan berbasis GenAI sebagai topik, dan rincian pendekatannya akan disampaikan di webinar.
Keenam masalah ini terlihat berbeda, tetapi cara menjawabnya sama: lingkup yang jelas, penemuan berkelanjutan, prioritas berbasis resiko bisnis, validasi, dan eksekusi.
Cara Memulai CTEM di Perusahaan Enterprise
Menjalankan kelima tahap di seluruh perusahaan sejak hari pertama jarang berhasil. Tiga langkah berikut sesuai arahan Gartner.
Mulai dari satu lingkup
Pilih satu area yang sempit dan bernilai tinggi. Gartner mencontohkan attack surface eksternal, yang cakupannya relatif sempit dan didukung ekosistem alat yang berkembang, serta postur keamanan SaaS.
Sepakati pemicu perbaikan dan alur persetujuan
Validasi baru berguna jika seluruh pemangku kepentingan bisnis menyepakati kondisi yang memicu perbaikan. Selain itu, Gartner menekankan perlunya mendokumentasikan alur persetujuan lintas tim, agar hambatan persetujuan, implementasi, dan penerapan mitigasi berkurang.
Ukur kemajuan dengan metrik yang bisa dilaporkan
Pantau waktu penutupan paparan kritis, jumlah aset yang tidak dikenal, dan proporsi temuan yang sudah divalidasi. Sebagai pembanding eksternal, Verizon mencatat median waktu penambalan 43 hari pada DBIR 2026.
Kesimpulan
Enam topik webinar ImmuniWeb pada dasarnya satu persoalan yang dilihat dari enam sisi: perusahaan tidak bisa melindungi apa yang belum terlihat, dan tidak bisa memperbaiki semuanya sekaligus. Volume anomali yang tinggi, penambalan yang tertinggal, dan jalur masuk yang sudah dikenal penyerang memperkuat gambaran itu.
Karena itu CTEM bekerja baik sebagai disiplin kerja yang berulang, dengan lingkup yang dipilih sadar, prioritas berbasis dampak bisnis, dan alur perbaikan yang disepakati lintas tim. ImmuniWeb Discovery membantu tahap awalnya lewat ASM, pemantauan keamanan berkelanjutan, CSPM, dark web monitoring, dan pemantauan resiko pihak ketiga. Validasi dan perbaikan dapat dilengkapi layanan assessment dan penetration testing dari Weefer.
Weefer adalah mitra resmi ImmuniWeb, sehingga tim Weefer dapat membantu perusahaan memetakan lingkup pertama, memilih paket yang sesuai, dan menindaklanjuti materi webinar. Jadwalkan sesi konsultasi eksklusif dengan tim expert Weefer untuk membahas langkah awal CTEM di perusahaan Anda.
Pertanyaan yang sering diajukan
CTEM bekerja pada cakupan yang lebih luas daripada vulnerability management yang lazim. Gartner menyebut attack surface dalam CTEM mencakup akun media sosial perusahaan, repositori kode, dan sistem rantai pasok, selain perangkat dan aplikasi. Gartner juga menyebut taktik seperti memasang patch tidak mengurangi paparan di masa depan, sedangkan CTEM menyaring dan memprioritaskan ancaman yang paling material bagi bisnis.
Ya, karena CTEM memerlukan validasi bahwa sebuah paparan benar-benar bisa dieksploitasi. Gartner menggambarkan tahap validation sebagai upaya mengonfirmasi bahwa penyerang dapat mengeksploitasi kerentanan, menganalisis jalur serangan ke aset, dan menilai kecukupan rencana respon. Penetration testing termasuk cara untuk melakukannya. Weefer menyediakan layanan konsultasi dan assessment keamanan serta penetration testing dalam portofolio IT Security.
Mulailah dari satu lingkup sempit. Gartner menyarankan attack surface eksternal atau postur keamanan SaaS sebagai pilot pertama, lalu memperluasnya setelah siklus pertama selesai.
Gartner menggambarkan CTEM sebagai program dengan proses lima tahap. Perangkat lunak dapat mendukung tahap tertentu, misalnya penemuan aset atau pemantauan berkelanjutan, tetapi hasilnya bergantung pada lingkup, pemilik, dan alur perbaikan yang disepakati perusahaan.
Webinar disampaikan dalam bahasa Inggris dengan subtitle langsung di lebih dari 35 bahasa. Halaman acara tidak merinci daftar bahasanya, sehingga ketersediaan subtitle bahasa Indonesia perlu dipastikan saat pendaftaran.








 Batam
